
Por qué
La evaluación de riesgos importa
más que nunca
Las pequeñas y medianas empresas dependen de las relaciones con socios comerciales para operar y crecer. Los proveedores entregan bienes esenciales, los consultores dan forma a la estrategia, los distribuidores amplían el alcance de mercado y los contratistas respaldan las operaciones. Pero toda relación externa también introduce exposición. Cada vez más, los reguladores, los clientes empresariales, los bancos y los inversores esperan que las pymes comprendan con quién hacen negocios, no solo desde el punto de vista comercial, sino también desde la perspectiva del riesgo.
El riesgo de terceros ya no es solo una preocupación de las grandes corporaciones. La aplicación de sanciones se ha intensificado a nivel mundial. Las investigaciones por corrupción a menudo implican intermediarios. El escrutinio en materia de derechos humanos y medioambiente ahora se extiende profundamente a las cadenas de suministro. El daño reputacional se propaga al instante.
Si diriges una pyme, ya está expuesto al riesgo de terceros. Simplemente puede que no lo esté gestionando.
La gestión del riesgo de terceros solía ser una disciplina de grandes empresas. Equipos de cumplimiento dedicados. Costosas bases de datos de investigación. Informes de diligencia debida de cuarenta páginas.
Hoy, las expectativas han cambiado. Los reguladores están intensificando la aplicación en materia de sanciones, anticorrupción y responsabilidad en la cadena de suministro. Los compradores empresariales están reduciendo las listas de proveedores a socios de “bajo riesgo”. Los inversores y los bancos están examinando la exposición ESG a lo largo de las cadenas de valor.
Esto afecta directamente a las pymes. No necesita un departamento de cumplimiento. Pero sí necesita un proceso defendible.
Cada proveedor, consultor, distribuidor, agente o contratista que incorpores pasa a formar parte de su perímetro de riesgo. Si está sancionado, bajo investigación, es una persona políticamente expuesta, está vinculado a la corrupción o se enfrenta a acusaciones en materia de derechos humanos o medioambiente, su empresa asume las consecuencias.
El objetivo es una diligencia debida defendible, coherente y comercialmente realista que proteja a su empresa y, al mismo tiempo, permita aprovechar oportunidades.
La realidad de las pymes
Las comprobaciones informales ya no son suficientes
Muchas pymes se basan en métodos de evaluación informal. Una búsqueda rápida en internet. Una revisión de los registros de Companies House. Un vistazo a LinkedIn. Quizá una recomendación personal. Estos pasos parecen razonables, pero son incoherentes e incompletos.
Los motores de búsqueda no evalúan de forma sistemática las listas globales de sanciones. No señalan de manera fiable a las personas políticamente expuestas (PEP). No consolidan listas de inhabilitación, señales de delitos financieros, indicadores de derechos humanos y datos de riesgo medioambiental en un perfil de riesgo coherente. Y, lo más importante, no dejan una pista de auditoría defendible.
Si un regulador, un cliente empresarial o un socio bancario pregunta cómo se evaluó a un tercero, “lo buscamos en Google” ya no es suficiente.
El cambio no es hacia investigaciones exhaustivas para cada relación. Es hacia una evaluación estructurada y proporcional que demuestre diligencia razonable.
Plataforma Trusty Compliance
Sin suscripciones. Sin comisiones.
Nuestra plataforma Trusty Compliance funciona con créditos. No se requieren suscripciones ni contratos.
Guía de 4 pasos para
Evaluación de socios comerciales
Las pymes no necesitan informes de investigación de nivel empresarial para cada proveedor. Lo que necesitan es un marco coherente que escale en función de la exposición al riesgo.
Un proveedor nacional de bajo valor no requiere el mismo escrutinio que un distribuidor en el extranjero que gestiona ingresos significativos o interactúa con entidades gubernamentales. La clave es la categorización. Al segmentar a los socios en categorías de menor, moderado y mayor riesgo, las pymes pueden ajustar la intensidad de la evaluación a la exposición real.
Como mínimo, incluso los socios habituales deben evaluarse frente a listas globales de sanciones y registros de exclusión para garantizar que no existan prohibiciones evidentes ni señales de alerta. A medida que aumenta la exposición, ya sea por la geografía, el valor del contrato, el acceso a datos sensibles o la interacción con funcionarios públicos, la evaluación debe ampliarse para incluir bases de datos de PEP, indicadores de delitos financieros, análisis estructurado de noticias adversas y señales de riesgo en materia de derechos humanos y medioambiente.
Paso 1
Evalúa a todos los socios
sin excepciones
Todos los proveedores, contratistas, distribuidores, consultores e intermediarios deben someterse a una evaluación de referencia coherente. El objetivo no es investigar en profundidad desde el inicio, sino garantizar que no se pase por alto ningún riesgo regulatorio, reputacional o ESG evidente.
Una evaluación de referencia debe incluir:
✔ Listas globales de sanciones
✔ Listas de inhabilitación y exclusión
✔ Evaluación de personas políticamente expuestas (PEP)
✔ Indicadores anticorrupción y de delitos financieros
✔ Indicadores de derechos humanos
✔ Indicadores medioambientales
✔ Resultados de noticias adversas
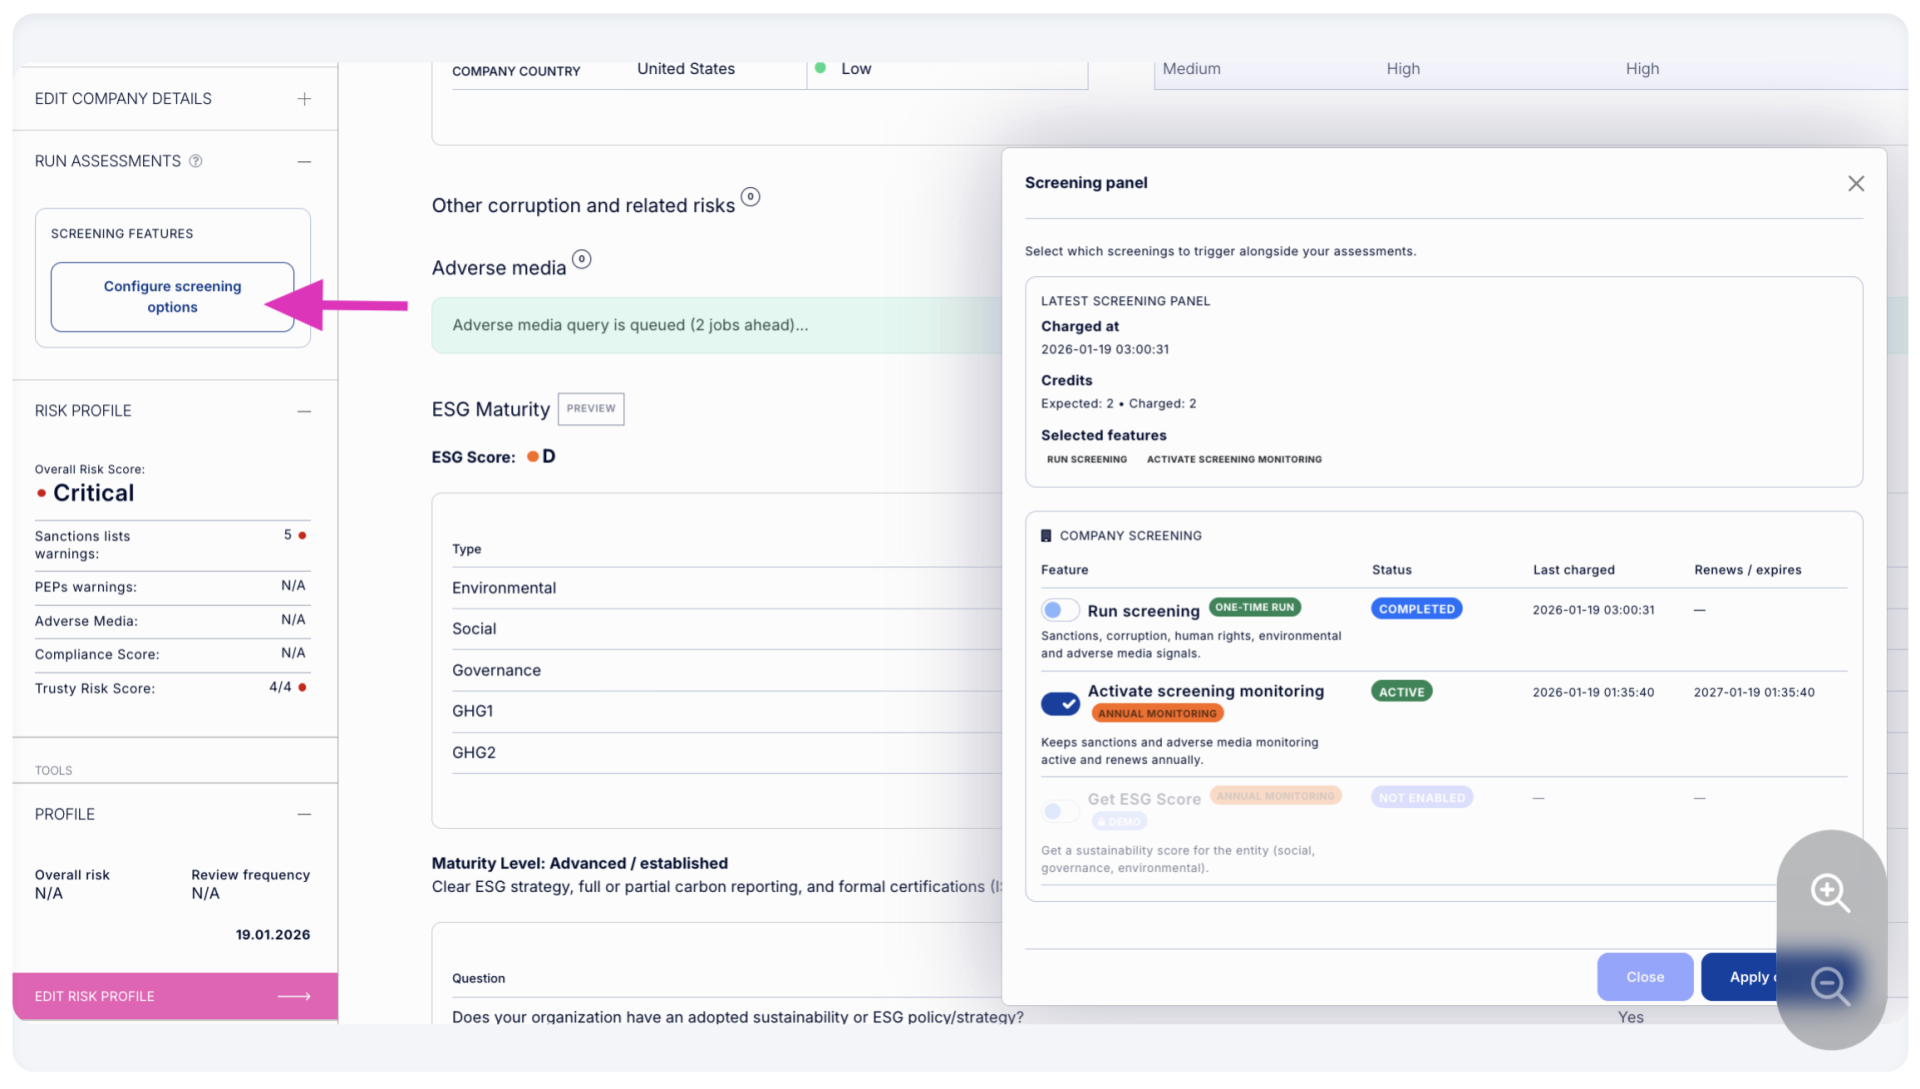
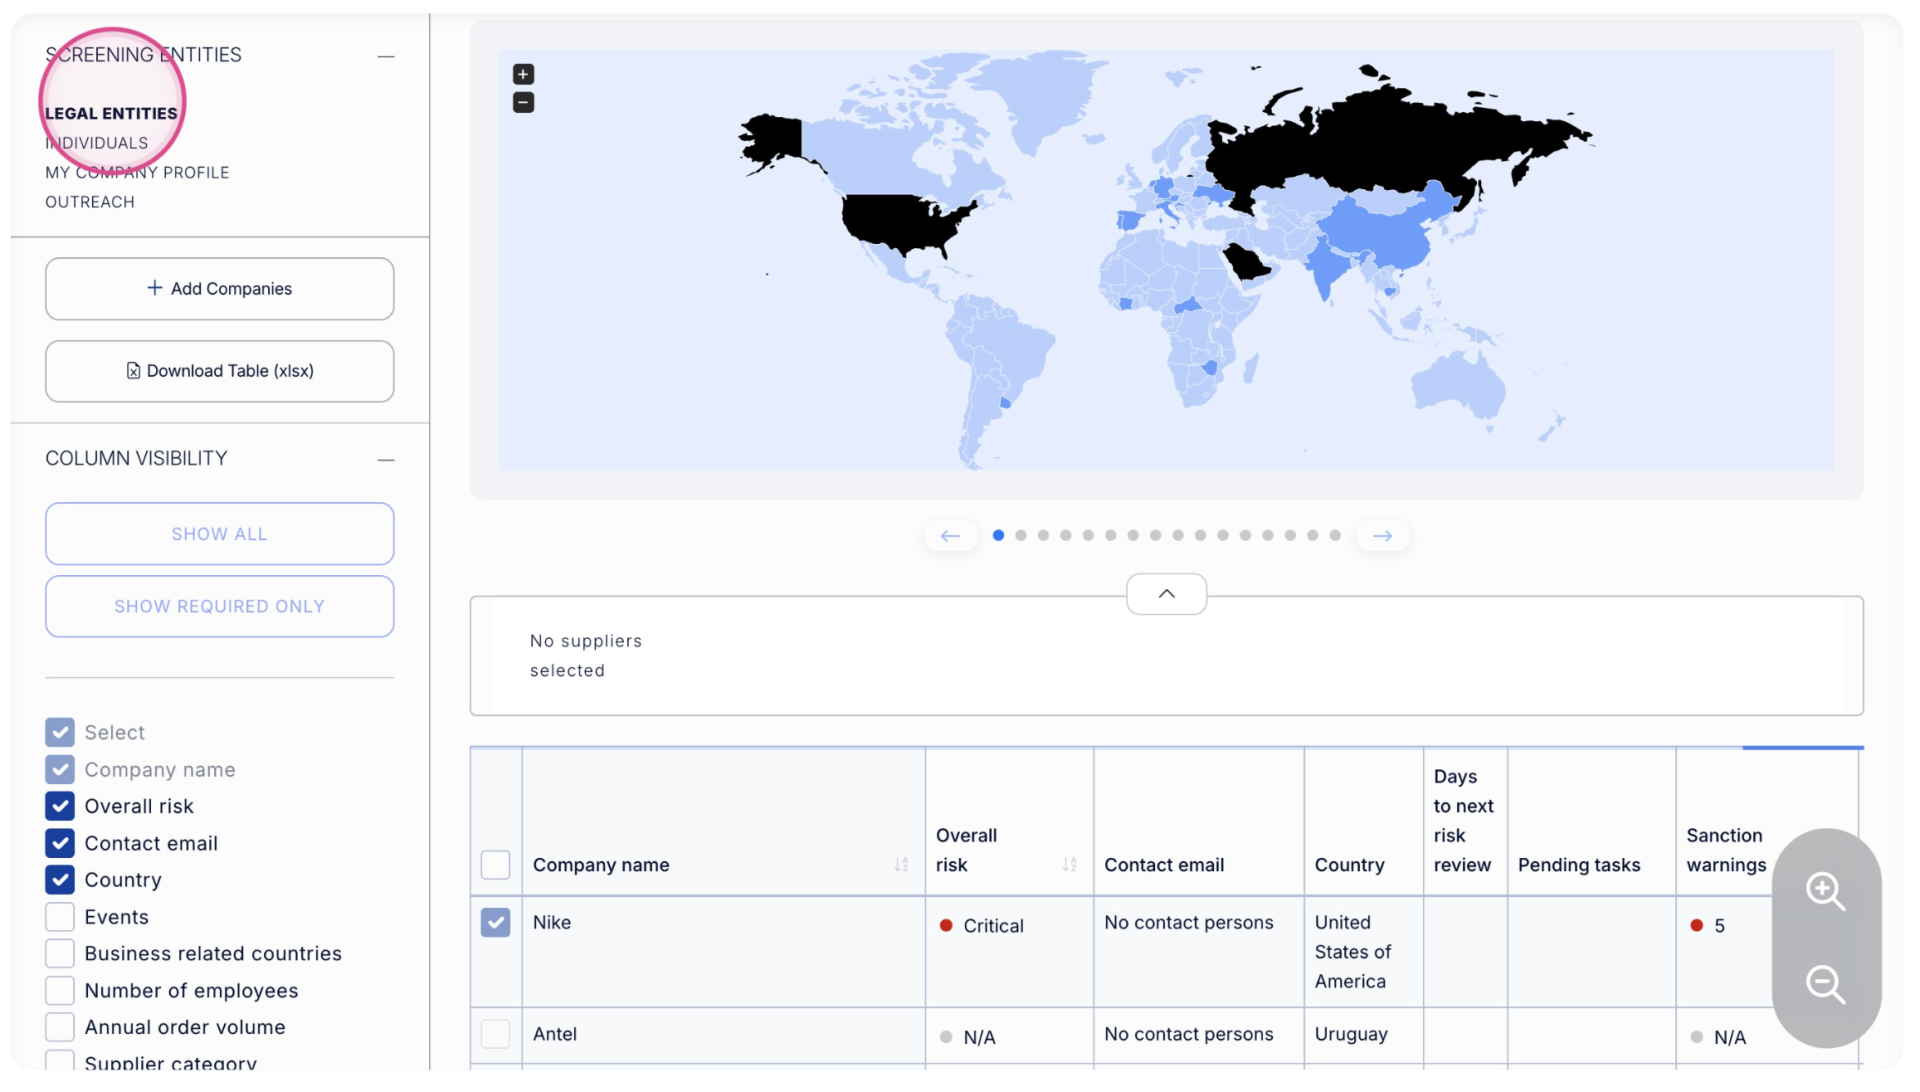
Con una plataforma de evaluación impulsada por IA como QuickScreen360, las pymes pueden hacerlo de forma coherente, generar informes con marca de tiempo y reducir los falsos positivos mediante filtrado asistido por IA.
Esto establece un punto de partida defendible para cada relación.
Paso 2
Escalar cuando se detecte riesgo
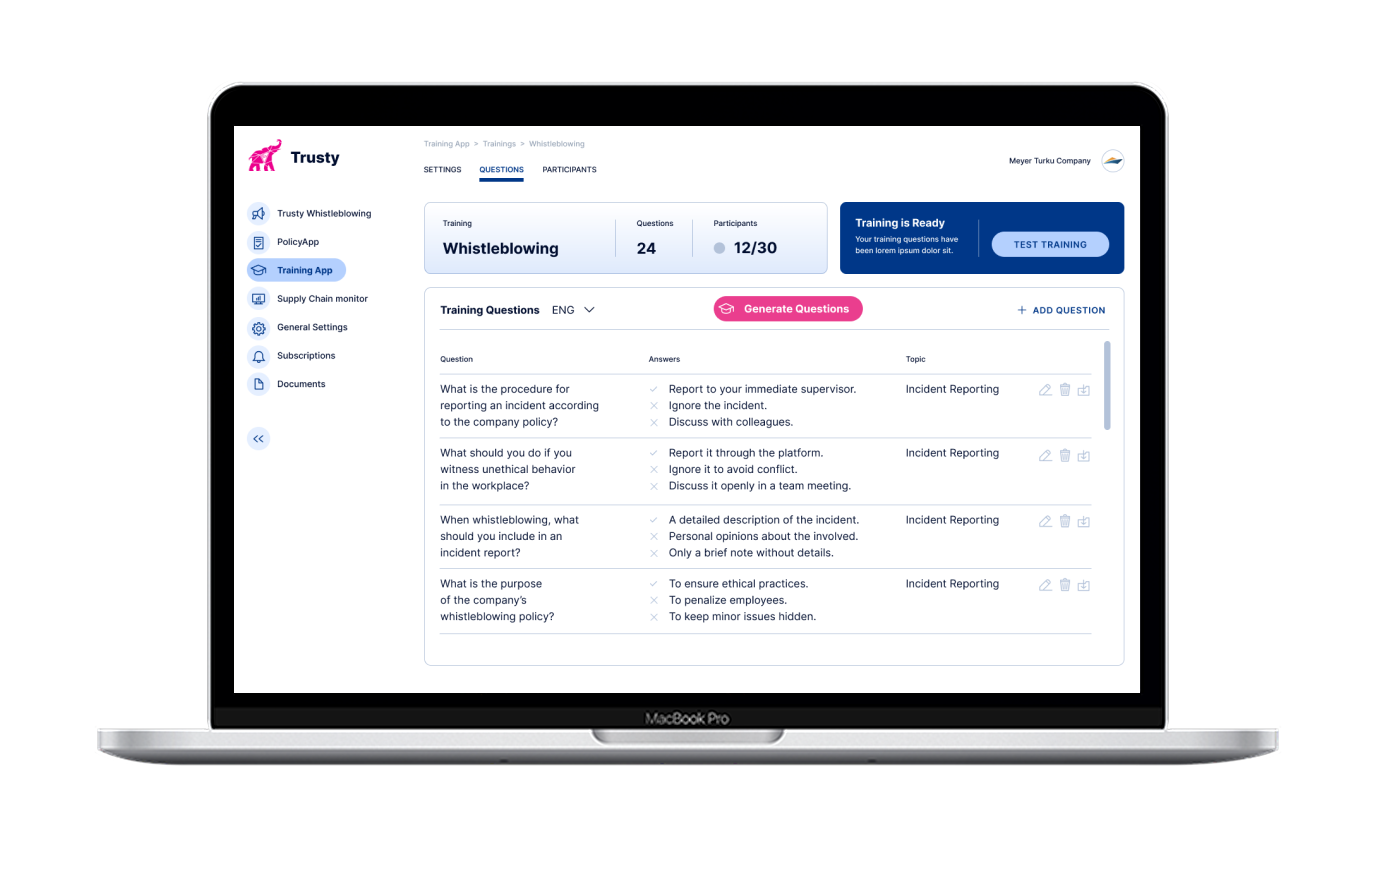
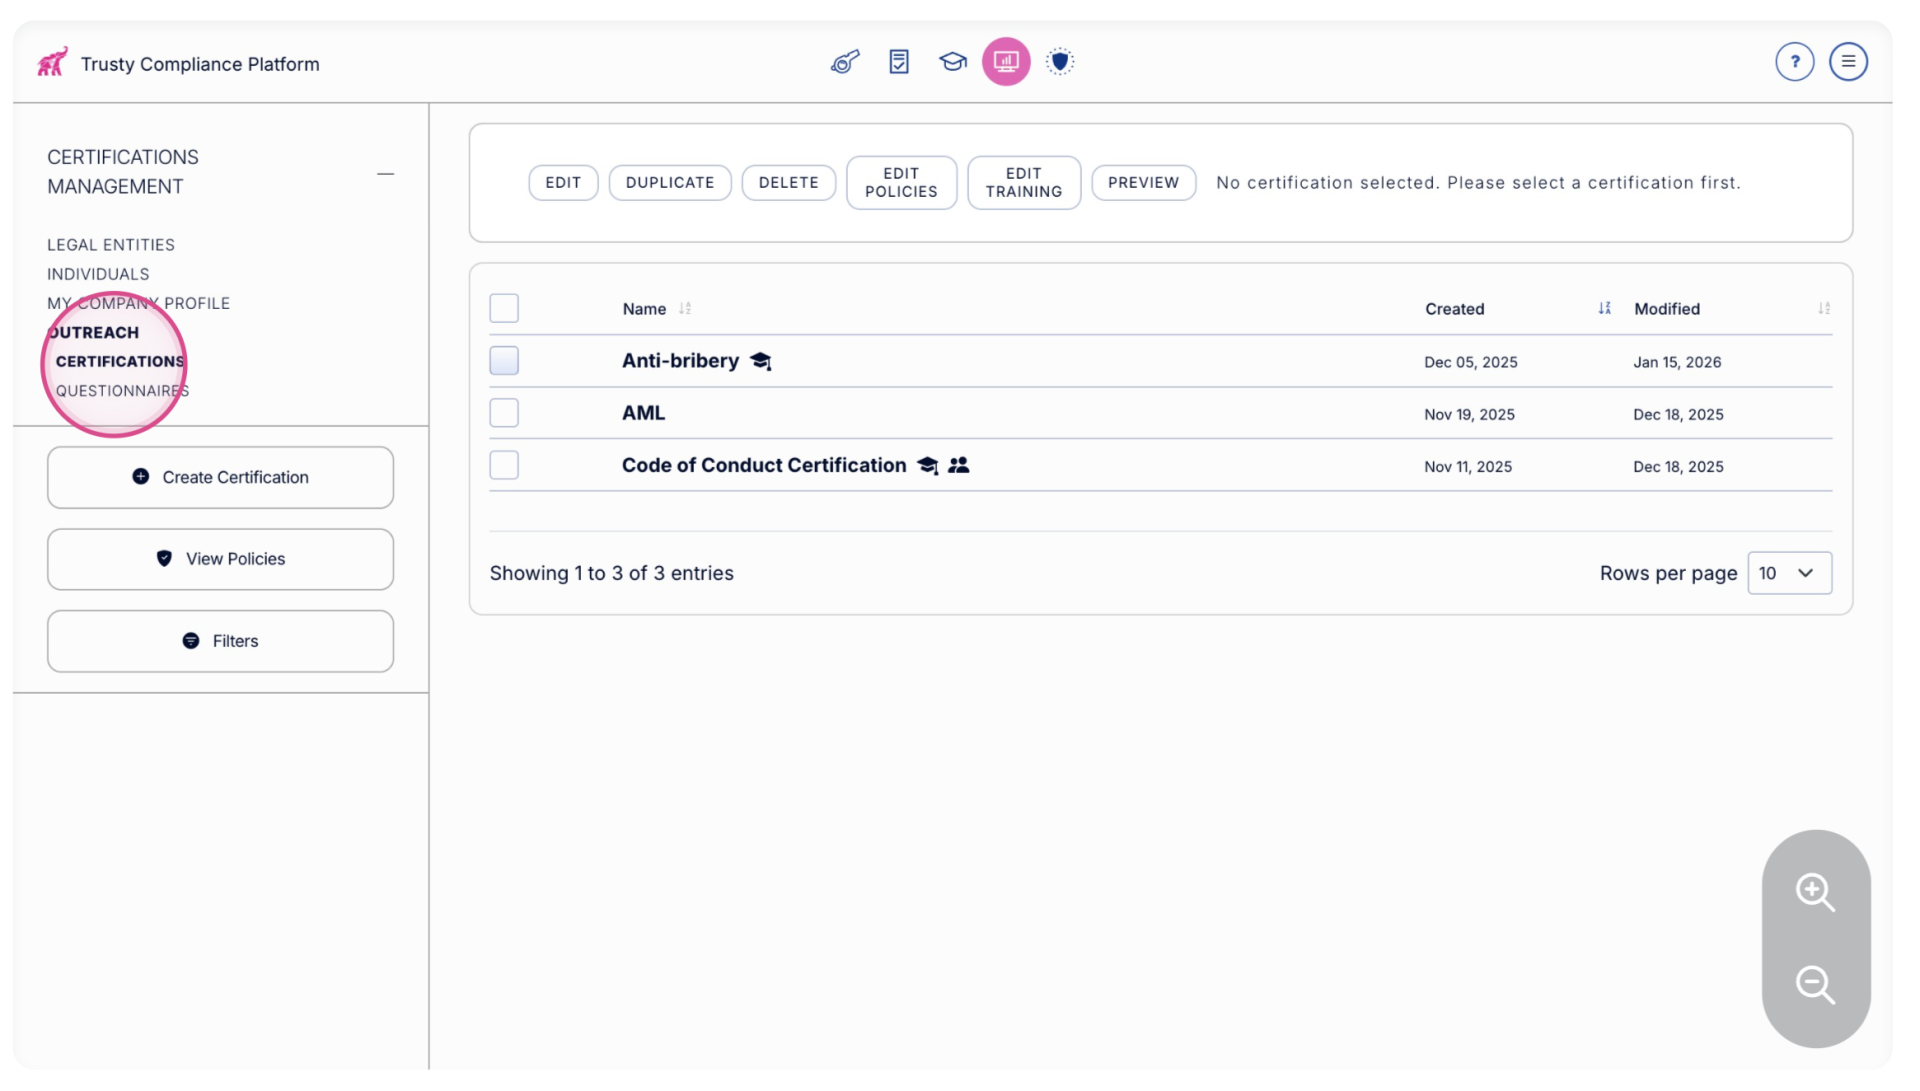
Cuando aparece un indicador de riesgo, el siguiente paso es actuar. Se pueden iniciar actividades de contacto, enviar cuestionarios, solicitar documentación y distribuir al tercero políticas o materiales de formación generados por IA.
Si la evaluación identifica una señal material, como:
✔ Una posible coincidencia con sanciones
✔ Exposición PEP
✔ Noticias adversas repetidas
✔ Indicadores de derechos humanos o medioambientales
✔ Alertas relacionadas con delitos financieros
El siguiente paso es solicitar aclaraciones.
Esto puede incluir:
✔ Enviar cuestionarios
✔ Solicitar documentación de respaldo
✔ Iniciar el contacto con el socio
✔ Distribuir políticas relevantes
✔ Solicitar formación o certificaciones
QuickScreen360 admite este flujo de trabajo de escalado directamente dentro de la plataforma, lo que permite a las pymes documentar las acciones de seguimiento y conservar pruebas verificadas junto con el resultado original de la evaluación.
Esto crea una pista de auditoría que muestra que el riesgo se identificó, evaluó y abordó de forma proporcional. Esto transforma la evaluación de una comprobación pasiva en un flujo de trabajo activo de gestión de riesgos.
Paso 3
Aplicar una investigación en profundidad cuando sea necesario
El principio clave es: hacer que la evaluación inicial de terceros sea universal y asequible, y utilizar investigaciones en profundidad solo cuando el riesgo, la geografía o la exposición lo hagan necesario.
En casos poco frecuentes, la aclaración puede no resolver la preocupación.
En ese punto, pueden ser adecuados informes de investigación más profundos de proveedores de datos empresariales como Dun & Bradstreet.
Estos informes ofrecen un perfil financiero y una inteligencia crediticia más amplios, pero tienen un coste significativamente mayor y no son proporcionales para una incorporación rutinaria.
Las plataformas de investigación en profundidad son potentes. Están diseñadas para el análisis crediticio, las transacciones de M&A y los equipos de compras globales.
También son caras y excesivas para la incorporación rutinaria de socios en pymes. Realizar investigaciones de nivel empresarial sobre cada contratista no es comercialmente realista.
La mayoría de las pymes no pueden justificar una profundidad de investigación de nivel empresarial para cada proveedor.
Paso 4
Supervisión continua
La exposición al riesgo no es estática. Las listas de sanciones se actualizan con regularidad, pueden surgir noticias adversas de forma inesperada y pueden aparecer acciones de aplicación mucho después de que un socio haya sido incorporado. Un resultado de evaluación que estaba limpio al inicio de una relación puede no seguir siéndolo con el tiempo.
Por este motivo, la gestión del riesgo de terceros no debe tratarse como un ejercicio único de incorporación. La supervisión continua permite a las empresas identificar cambios materiales en el perfil de riesgo de un socio a medida que surgen. Herramientas como QuickScreen360 admiten la incorporación por lotes y alertas automatizadas, lo que hace operativamente viable que las pymes supervisen a múltiples socios y reciban notificaciones cuando cambien los indicadores de riesgo relevantes.
En la práctica, esto desplaza la evaluación de una comprobación estática a un proceso de supervisión más continuo, ayudando a las pymes a mantener visibilidad sobre su red de terceros sin requerir la infraestructura de un gran equipo de cumplimiento empresarial.
Evaluación del riesgo de terceros impulsada por IA
Evaluación de riesgos asequible y escalable
QuickScreen360 está diseñado específicamente para hacer que la evaluación estructurada del riesgo de terceros sea comercialmente viable a escala. Evalúa a los socios frente a listas globales de sanciones, bases de datos de inhabilitación y exclusión, registros de personas políticamente expuestas, indicadores anticorrupción y de delitos financieros, así como señales en materia de derechos humanos y medioambiente. En lugar de presentar datos brutos fragmentados, utiliza filtrado asistido por IA para reducir los falsos positivos y destacar riesgos relevantes en un informe consolidado.
En lugar de buscar manualmente en múltiples fuentes y de interpretar resultados dispersos, los usuarios reciben hallazgos priorizados que respaldan una toma de decisiones más rápida y con mayor confianza.
En lugar de buscar manualmente en múltiples fuentes e intentar interpretar resultados dispersos, los usuarios reciben hallazgos priorizados que respaldan una toma de decisiones más rápida y con mayor confianza.
Igualmente importante, la evaluación no termina con un informe. Cuando aparece un indicador de riesgo, la plataforma permite acciones de seguimiento. Se pueden iniciar actividades de contacto, enviar cuestionarios, solicitar documentación y distribuir directamente al tercero políticas o materiales de formación generados por IA. Esto transforma la evaluación de una comprobación pasiva en un flujo de trabajo activo de gestión de riesgos.
Cada evaluación genera informes exportables con marca de tiempo y enlaces a las fuentes.
Evalúa frente a indicadores críticos de riesgo
✔ Listas globales de sanciones
✔ Listas de inhabilitación y exclusión
✔ Bases de datos de PEP
✔ Indicadores de derechos humanos
✔ Indicadores medioambientales
✔ Señales anticorrupción y de delitos financieros
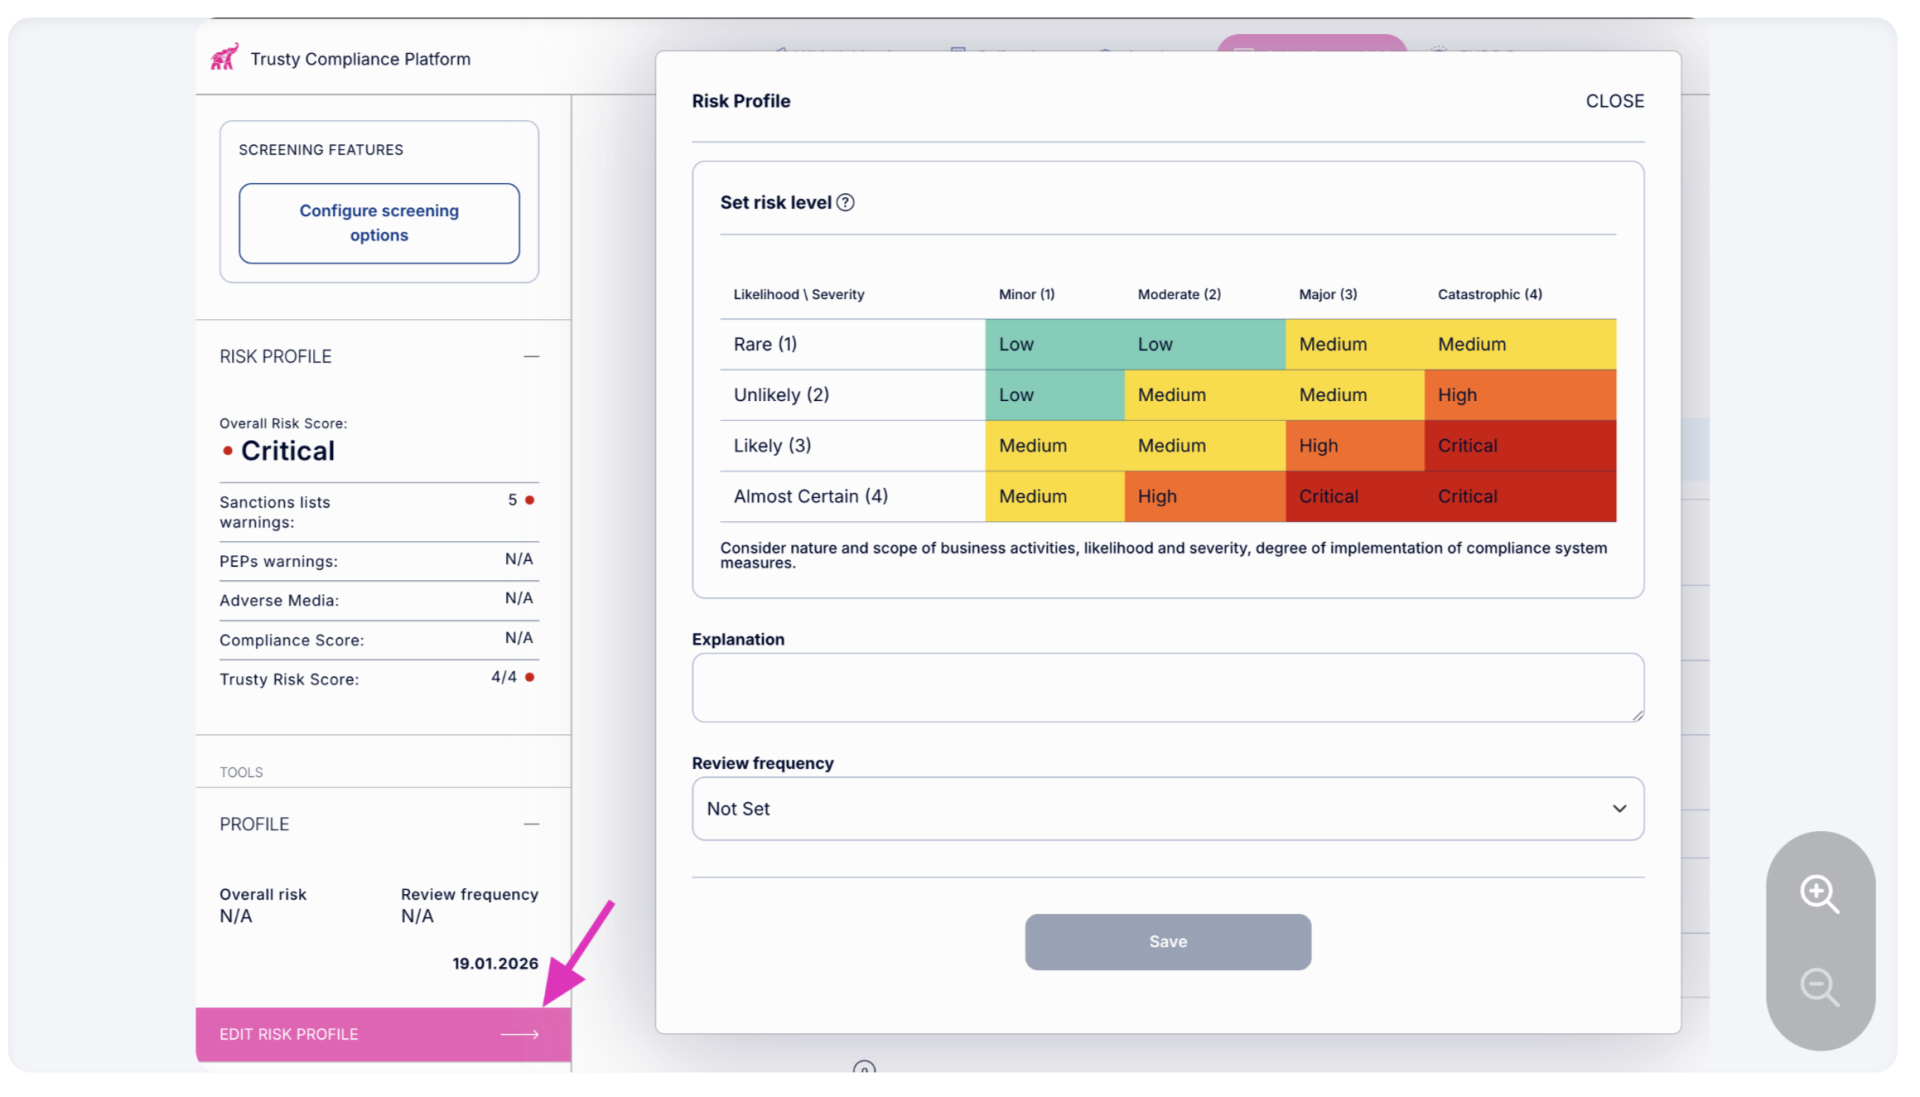
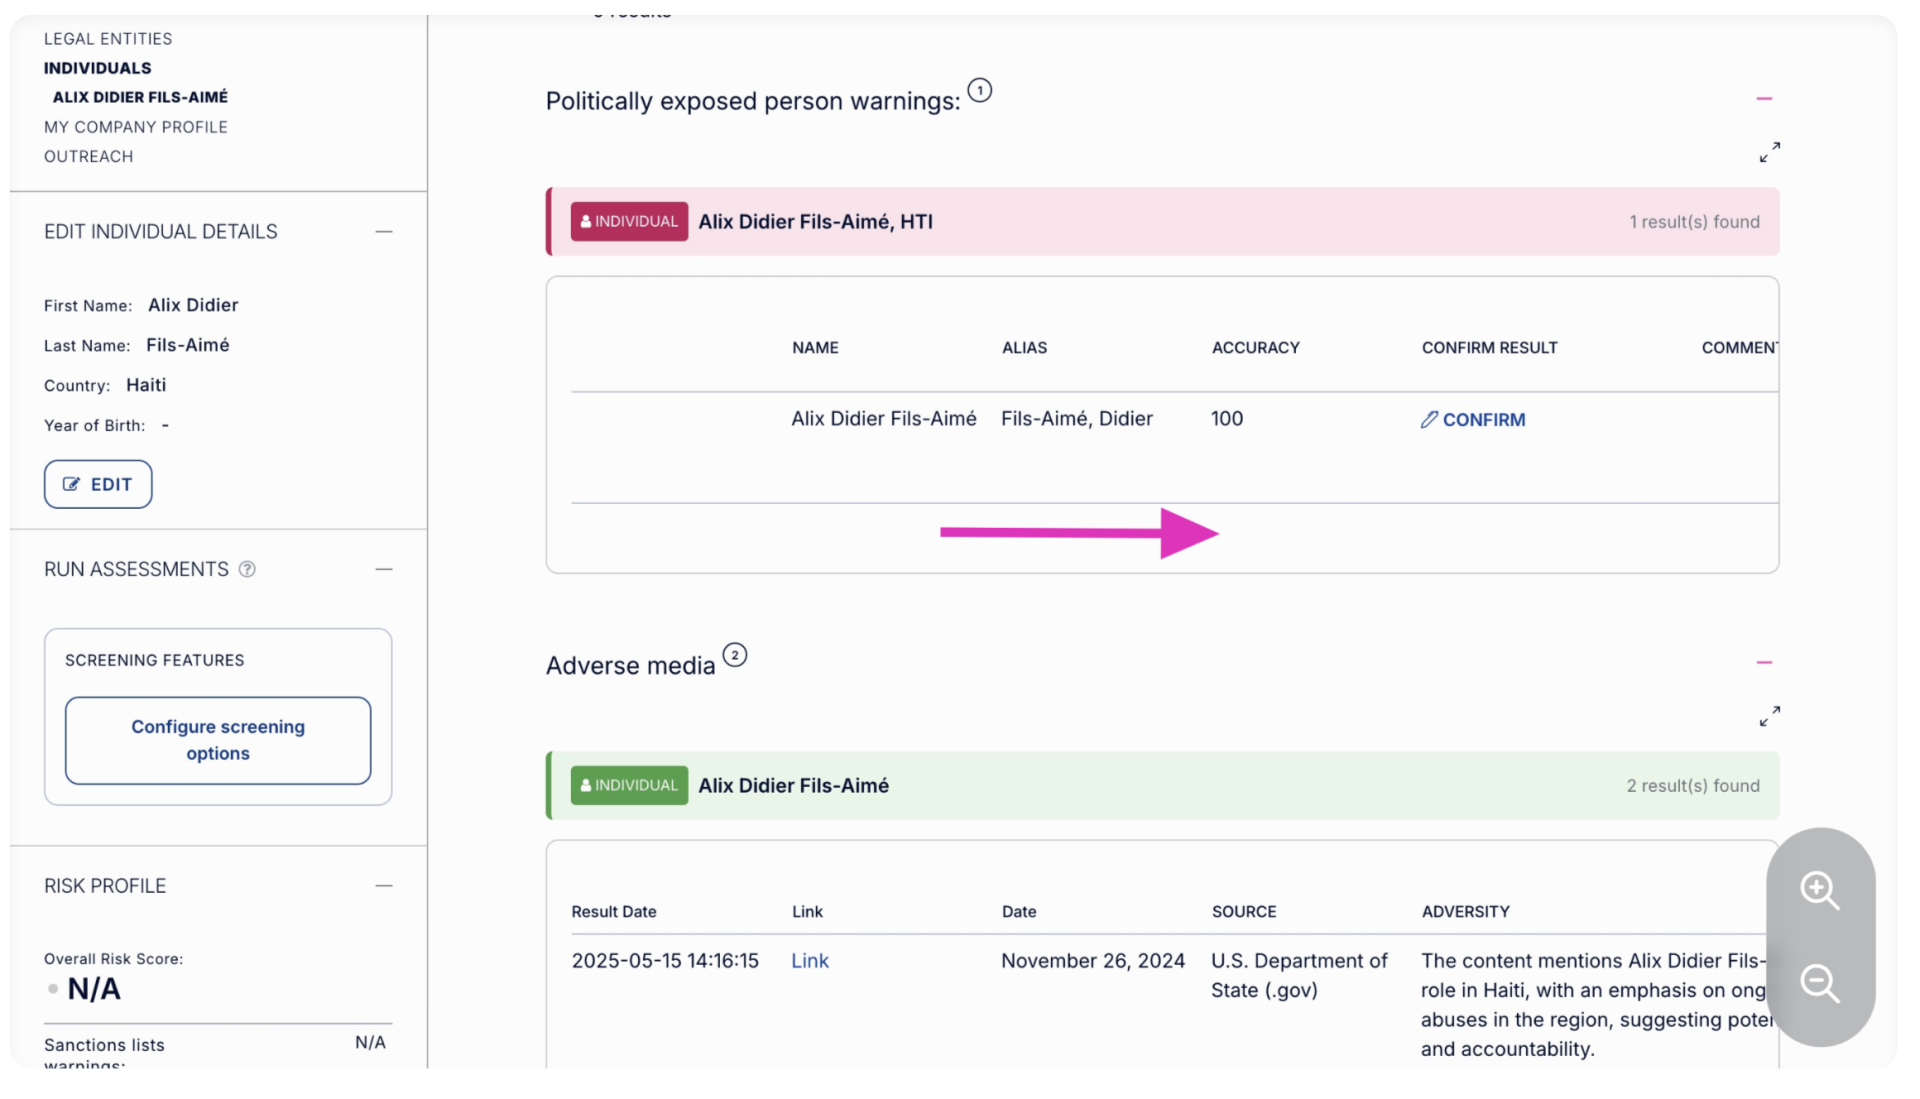
Reduce los falsos positivos con filtrado por IA
En lugar de abrumar a los usuarios con datos brutos, el filtrado por IA ayuda a reducir el ruido y a priorizar señales relevantes. Esto mejora la claridad y la toma de decisiones.
Inicie acciones de seguimiento
✔ Enviar cuestionarios
✔ Solicitar documentación
✔ Distribuir políticas
✔ Proporcionar formación o certificaciones generadas por IA
Escalar de forma eficiente
✔ Incorporar por lotes a un gran número de socios
✔ Recibir resultados priorizados en minutos
✔ Supervisión continua automatizada con alertas
Mantenga pruebas listas para auditoría
✔ Resultados con marca de tiempo
✔ Hallazgos con enlace a la fuente
✔ Informes exportables
Descubrir
Trusty QuickScreen360
Evalúa a los socios frente a listas globales de sanciones, bases de datos de inhabilitación y exclusión, registros de personas políticamente expuestas, indicadores anticorrupción y de delitos financieros, así como señales en materia de derechos humanos y medioambiente.
Preguntas frecuentes
La gestión del riesgo de terceros para pymes es el proceso de identificar y gestionar los riesgos legales, financieros y reputacionales introducidos por proveedores, contratistas, distribuidores y otros socios comerciales.
Normalmente incluye evaluar a los socios frente a listas de sanciones, bases de datos de personas políticamente expuestas, indicadores de delitos financieros y señales de riesgo ESG relevantes. El objetivo es prevenir la exposición regulatoria y proteger a la empresa frente a conductas indebidas indirectas.
Sí, las pequeñas empresas deben evaluar a sus socios comerciales para reducir la exposición a infracciones de sanciones, riesgos de corrupción y daño reputacional.
Los reguladores, los bancos y los clientes empresariales esperan cada vez más que incluso las pymes demuestren una diligencia debida razonable antes de incorporar a terceros. La evaluación ayuda a demostrar que la empresa adoptó medidas proporcionales para valorar el riesgo.
Las pymes evalúan a los proveedores frente a sanciones comprobándolos contra listas globales de sanciones emitidas por autoridades como la ONU, la UE, el Reino Unido y EE. UU.
Esto puede hacerse manualmente a través de bases de datos oficiales gubernamentales o mediante software de evaluación que consolida múltiples listas de sanciones en un único sistema consultable. La comprobación debe documentarse y repetirse periódicamente.
La diligencia debida proporcional significa ajustar la profundidad de la investigación al nivel de riesgo que presenta un socio comercial.
Los proveedores nacionales de bajo riesgo pueden requerir una evaluación básica de sanciones y PEP, mientras que los socios de mayor riesgo o transfronterizos pueden requerir comprobaciones reforzadas, revisión de noticias adversas y documentación adicional. El objetivo es una supervisión razonable y basada en el riesgo, no la máxima investigación en todos los casos.
Una comprobación de evaluación PEP identifica si un socio comercial o sus beneficiarios efectivos son personas políticamente expuestas.
Las PEP son personas que ocupan o han ocupado funciones públicas destacadas, como funcionarios gubernamentales o altos ejecutivos del Estado. Debido a su posición, presentan un riesgo elevado de corrupción y soborno y pueden requerir diligencia debida reforzada.
Los socios comerciales deben reevaluarse periódicamente o cuando cambie la exposición al riesgo.
Muchas pymes realizan una reevaluación anual como referencia. Los socios de mayor riesgo pueden requerir comprobaciones más frecuentes o supervisión continua. La reevaluación es importante porque las listas de sanciones y las noticias adversas pueden cambiar después de la incorporación.
La evaluación es una comprobación inicial estructurada frente a listas de sanciones, bases de datos de PEP y otros indicadores de riesgo. La diligencia debida es un proceso de investigación más amplio.
La evaluación identifica señales de alerta. La diligencia debida implica un análisis más profundo, revisión documental y evaluación del riesgo cuando las señales de alerta o una mayor exposición justifican una revisión adicional.
Las pymes pueden realizar una evaluación de terceros asequible utilizando procesos basados en el riesgo y herramientas de evaluación escalables, en lugar de encargar informes de investigación completos para cada socio.
Aplicar una evaluación de referencia a todos los socios y reservar investigaciones más profundas para los casos de mayor riesgo ayuda a controlar el coste y a mantener la capacidad de defensa.
Sí, los factores ESG forman cada vez más parte de la gestión del riesgo de terceros.
Las controversias medioambientales, los problemas de derechos humanos y los fallos de gobernanza dentro de una red de proveedores pueden generar riesgo reputacional y contractual. Muchos clientes empresariales evalúan ahora la exposición ESG a lo largo de sus cadenas de suministro.
No existe una ley universal que obligue a un proceso de evaluación específico para todas las pymes, pero las leyes de sanciones prohíben hacer negocios con personas y entidades designadas.
Las pymes son responsables de garantizar que no realizan transacciones con partes sancionadas. Implementar una evaluación estructurada de sanciones y mantener documentación ayuda a demostrar un cumplimiento razonable si los reguladores o las instituciones financieras lo cuestionan.