

Dejan Jasnic · Co-fondatore e Compliance Lead, Trusty · Oltre 20 anni di esperienza in antifrode e compliance · Membro del consiglio direttivo dell’ACFE Swiss Chapter
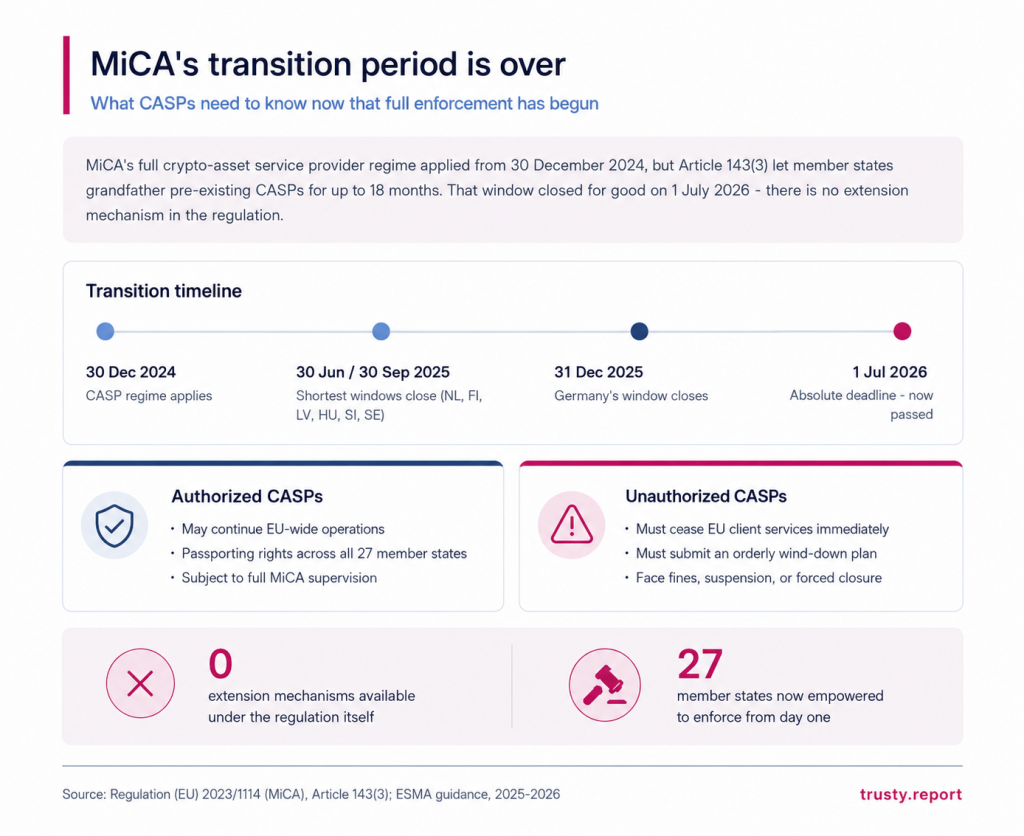
Il periodo transitorio (grandfathering) che consentiva ai fornitori di servizi per cripto-attività (CASP) preesistenti di continuare a operare nell’UE senza autorizzazione MiCA è terminato il 1° luglio 2026 per tutti gli Stati membri. Non esiste alcun meccanismo di proroga previsto dal regolamento. I CASP che detengono l’autorizzazione MiCA possono continuare a operare in tutta l’UE con pieni diritti di passaporto. I CASP senza autorizzazione devono cessare immediatamente di servire clienti UE e preparare un piano di chiusura ordinata, oppure affrontare sanzioni, sospensione o chiusura forzata da parte delle autorità nazionali competenti.
Cos'era il periodo transitorio di MiCA?
MiCA (Regolamento sui mercati delle cripto-attività, UE 2023/1114) si applica pienamente ai fornitori di servizi per cripto-attività dal 30 dicembre 2024. Riconoscendo che i CASP già operanti legalmente secondo regimi nazionali necessitavano di tempo per ottenere l’autorizzazione formale MiCA, l’articolo 143(3) ha consentito a ciascuno Stato membro di concedere un periodo transitorio fino a 18 mesi.
Gli Stati membri, però, non hanno scelto tutti la stessa durata:
- Finestre di sei mesi (chiuse il 30 giugno 2025): Paesi Bassi, Finlandia, Lettonia, Ungheria, Slovenia, Polonia
- Finestra di nove mesi (chiusa il 30 settembre 2025): Svezia
- Finestre estese: quella della Germania si è chiusa il 31 dicembre 2025
- Finestre complete di 18 mesi (chiuse il 1° luglio 2026): Francia, Malta, Lussemburgo, Cipro e altri
Quella data finale, il 1° luglio 2026, era il limite massimo assoluto in tutta l’UE. È ormai trascorsa.
Periodo transitorio | Chiuso il | Stati membri |
|---|---|---|
Sei mesi | 30 giugno 2025 | Paesi Bassi, Finlandia, Lettonia, Ungheria, Slovenia, Polonia |
Nove mesi | 30 settembre 2025 | Svezia |
Estesa | 31 dicembre 2025 | Germania |
18 mesi completi | 1° luglio 2026 | Francia, Malta, Lussemburgo, Cipro e altri |
Cosa succede ai CASP che hanno mancato la scadenza?
Qualsiasi CASP ancora operante nell’UE senza autorizzazione MiCA è ora in violazione della legge UE. Le autorità nazionali competenti (NCA) in tutti i 27 Stati membri sono autorizzate a:
- Emettere sanzioni amministrative
- Emettere una dichiarazione pubblica nei confronti dell’impresa
- Sospendere le attività dell’impresa
- Avviare ordini formali di chiusura per proteggere i clienti esistenti
Le autorità di regolamentazione, inclusa l’ESMA, sono state esplicite: le imprese senza autorizzazione non devono semplicemente continuare a operare sperando nella clemenza: un piano di chiusura ordinata è obbligatorio, non facoltativo.
E se i miei clienti devono trasferirsi a un fornitore autorizzato?
Se i clienti vengono trasferiti a un’entità di nuova autorizzazione, anche all’interno dello stesso gruppo societario, il CASP ricevente deve comunque completare il proprio onboarding, la due diligence e i controlli AML/CFT. I clienti non possono essere migrati in blocco tra piattaforme senza adeguate procedure normative, notifiche pertinenti e, in molti casi, previo consenso del cliente.
C'è un modo per continuare a operare dopo il 1° luglio 2026 senza autorizzazione?
No. L’articolo 143(3) fissa il periodo transitorio “fino al 1° luglio 2026 o fino a quando non viene concessa o rifiutata un’autorizzazione… a seconda di quale evento si verifichi prima”. Non esiste alcun meccanismo di proroga integrato e le autorità di regolamentazione hanno ripetutamente confermato che si tratta di una scadenza rigida, non di una linea guida flessibile.
Cosa devono fare ora i CASP e le loro controparti?
Se è un CASP autorizzato:
- Confermi che i Suoi diritti di passaporto siano attivi in ogni Stato membro in cui servi clienti
- Mantenga gli standard di divulgazione, licenza e conservazione dei dati che ha dimostrato durante l’autorizzazione
- Continui a dialogare con la Sua NCA su eventuali questioni di vigilanza in sospeso
Se non è ancora autorizzato:
- Prepari e presenti immediatamente un piano di chiusura
- Interrompa l’onboarding di nuovi clienti UE
- Comunichi chiaramente con i clienti esistenti sui prossimi passi
Se è un’azienda che si affida a un fornitore di servizi per cripto-attività:
- Verifichi lo stato di autorizzazione del Suo fornitore nel registro pubblico della Sua autorità nazionale competente
- Integri la riverifica nel Suo processo di rischio di terze parti, poiché lo stato di autorizzazione è ora una variabile di conformità attiva, non un controllo una tantum
Domande frequenti
Il termine ultimo assoluto in tutti gli Stati membri UE era il 1° luglio 2026. Alcuni Stati membri hanno fissato finestre più brevi, chiuse in anticipo, già a partire dal 30 giugno 2025.
No. Deve cessare di fornire servizi per cripto-attività ai clienti UE e preparare un piano di chiusura ordinata.
No. MiCA non prevede alcun meccanismo di proroga oltre il periodo transitorio originario.
Sanzioni amministrative, dichiarazione pubblica, sospensione delle attività e revoca o rifiuto dell'autorizzazione, con ordini di chiusura ove necessario per tutelare i clienti.
Lavori con controparti cripto o CASP come parte del Suo programma di conformità? QuickScreen360 di Trusty La aiuta a verificare lo stato di terze parti e segnalare cambiamenti di rischio nel momento in cui si verificano, non mesi dopo.
Letture correlate: Confronto tra i requisiti MiCA e AMLD per le società di cripto-attività, Compliance MiCA per i CASP nel 2026, e Screening PEP spiegato.
PRONTI PER L'AUTORIZZAZIONE
MiCA Booster Pack: 17 policy pronte all’uso, 11 formazioni per il personale, un canale di whistleblowing e screening AML integrato, pre-mappati su MiCA, DORA e la Travel Rule.