
Perché
Lo screening del rischio conta
più che mai
Le piccole e medie imprese dipendono dalle relazioni con i partner commerciali per operare e crescere. I fornitori consegnano beni essenziali, i consulenti definiscono la strategia, i distributori ampliano la portata del mercato e gli appaltatori supportano le operazioni. Ma ogni relazione esterna introduce anche un’esposizione. Sempre più spesso, autorità di regolamentazione, clienti aziendali, banche e investitori si aspettano che le PMI capiscano con chi stanno facendo affari, non solo commercialmente, ma dal punto di vista del rischio.
Il rischio di terze parti non è più solo una preoccupazione delle grandi aziende. L’applicazione delle sanzioni si è intensificata a livello globale. Le indagini sulla corruzione coinvolgono spesso intermediari. Il controllo sui diritti umani e sull’ambiente si estende ora in profondità nelle catene di fornitura. Il danno reputazionale si diffonde istantaneamente.
Se gestisce una PMI, è già esposto al rischio di terze parti. Forse semplicemente non lo stai gestendo.
La gestione del rischio di terze parti era una disciplina per le grandi imprese. Team di conformità dedicati. Costosi database investigativi. Rapporti di due diligence di quaranta pagine.
Oggi le aspettative sono cambiate. Le autorità di regolamentazione stanno intensificando l’applicazione delle norme in materia di sanzioni, anti-corruzione e responsabilità della catena di fornitura. Gli acquirenti aziendali stanno riducendo le liste dei fornitori ai partner a “basso rischio”. Investitori e banche stanno esaminando l’esposizione ESG in tutte le catene del valore.
Questo riguarda direttamente le PMI. Non ha bisogno di un ufficio compliance. Ma ha bisogno di un processo difendibile.
Ogni fornitore, consulente, distributore, agente o appaltatore che inserisce diventa parte del Suo perimetro di rischio. Se sono sanzionati, sotto inchiesta, esposti politicamente, legati alla corruzione o affrontano accuse relative ai diritti umani o all’ambiente, la Sua azienda ne subisce le conseguenze.
L’obiettivo è una due diligence difendibile, coerente e commercialmente realistica che protegga la Sua attività senza frenare le opportunità di business.
La realtà delle PMI
I controlli informali non sono più sufficienti
Molte PMI si affidano a metodi di verifica informali. Una rapida ricerca su Internet. Una revisione dei registri della Camera di Commercio. Uno sguardo a LinkedIn. Forse una segnalazione personale. Questi passaggi sembrano ragionevoli, ma sono incoerenti e incompleti.
I motori di ricerca non controllano sistematicamente le liste delle sanzioni globali. Non segnalano in modo affidabile le persone politicamente esposte (PEP). Non consolidano liste di esclusione, segnali di crimini finanziari, indicatori di diritti umani e dati sul rischio ambientale in un profilo di rischio coerente. Soprattutto, non lasciano una traccia di audit difendibile.
Se un'autorità di vigilanza, un cliente aziendale o un partner bancario chiede come è stata verificata una terza parte, rispondere “abbiamo cercato su Google” non è più sufficiente.
La direzione non sono indagini esaustive per ogni relazione, ma uno screening strutturato e proporzionato che dimostri una diligenza ragionevole.
Piattaforma Trusty Compliance
Nessun abbonamento. Nessuna commissione.
La nostra piattaforma Trusty Compliance è basata su crediti. Nessun abbonamento o contratto richiesto.
Guida in 4 passaggi per
Screening dei partner commerciali
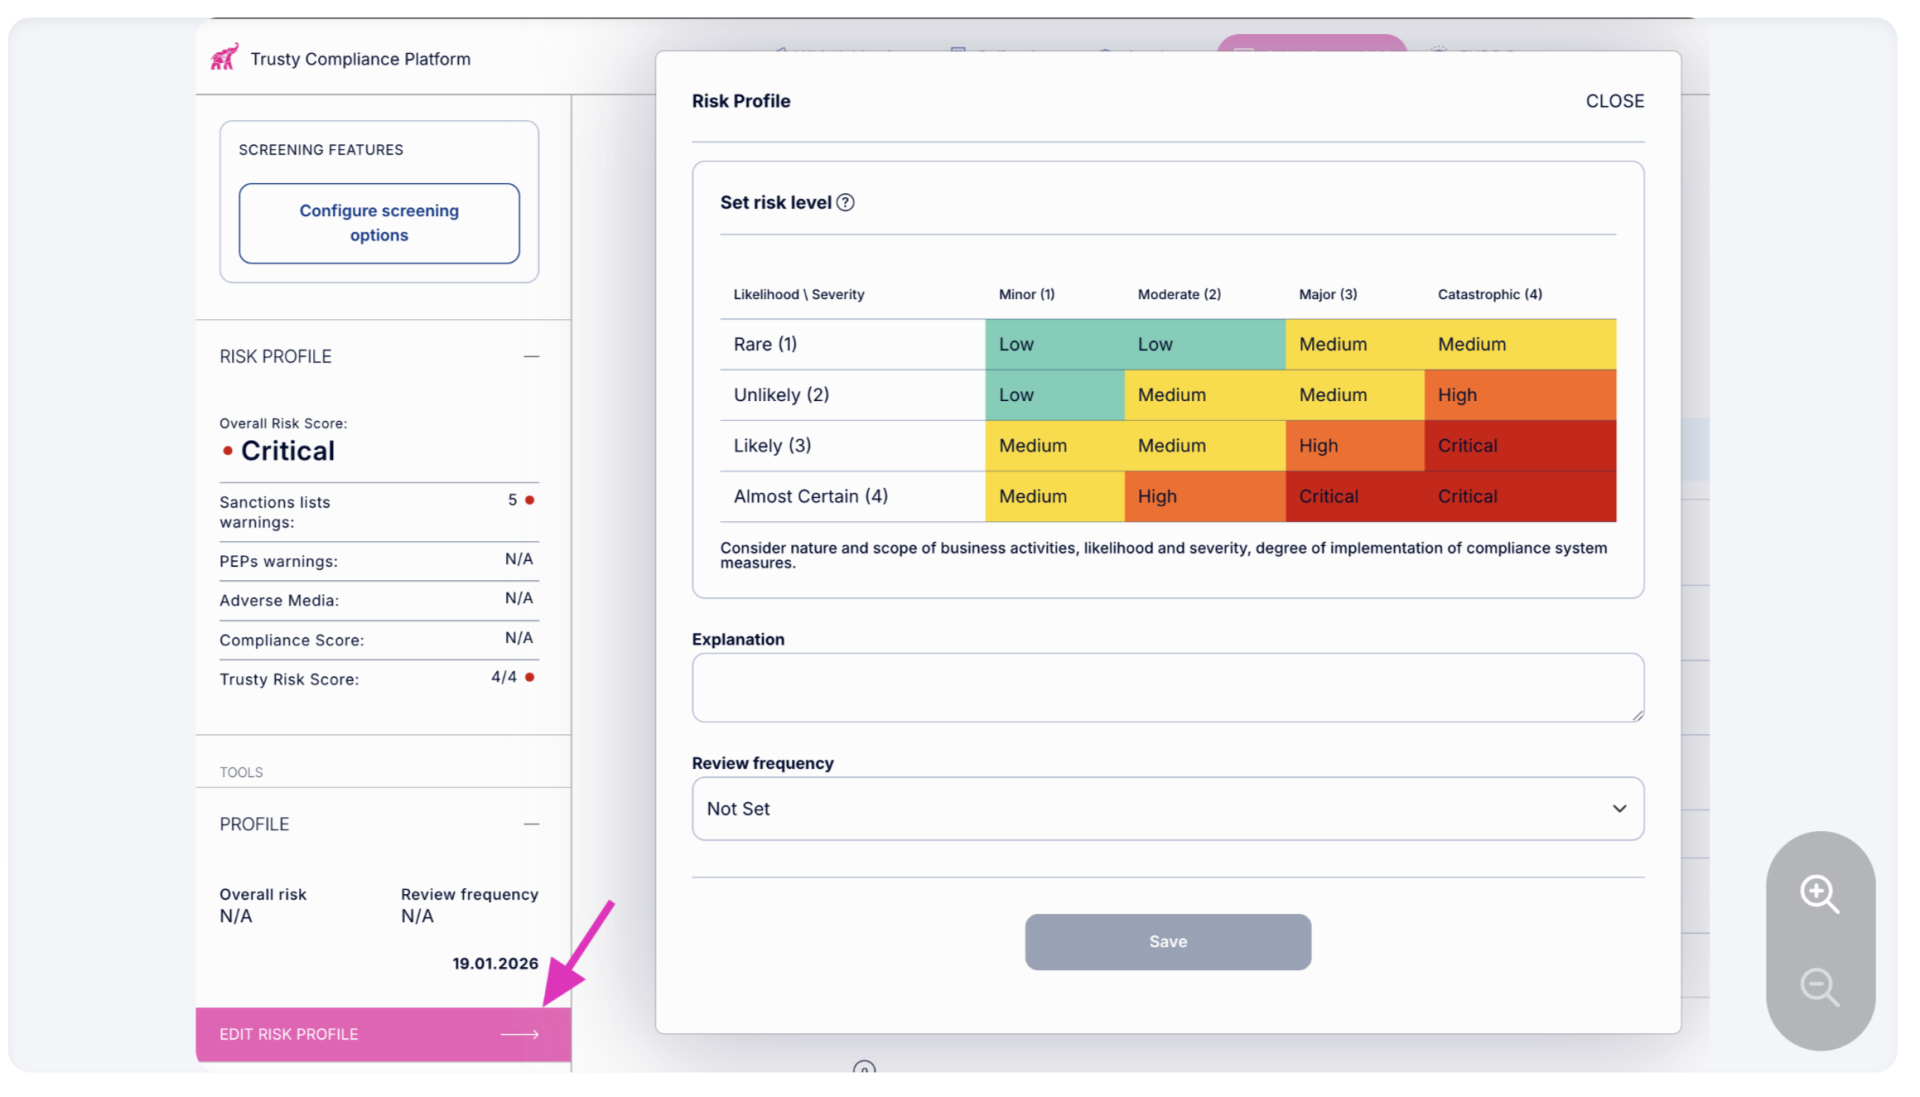
Le PMI non hanno bisogno di rapporti investigativi di livello enterprise per ogni fornitore. Ciò di cui hanno bisogno è un quadro coerente che si adatti in base all'esposizione al rischio.
Un fornitore nazionale di basso valore non richiede lo stesso controllo di un distributore estero che gestisce entrate significative o interagisce con enti governativi. La chiave è la categorizzazione. Segmentando i partner in categorie a rischio basso, moderato e alto, le PMI possono allineare l'intensità dello screening con l'esposizione effettiva.
Come minimo, anche i partner di routine dovrebbero essere controllati rispetto alle liste di sanzioni globali e ai registri di esclusione per garantire che non vi siano divieti evidenti o segnali d'allarme. Man mano che l'esposizione aumenta, a causa della geografia, del valore del contratto, dell'accesso a dati sensibili o dell'interazione con funzionari pubblici, lo screening dovrebbe espandersi per includere database PEP, indicatori di crimini finanziari, analisi strutturata delle notizie negative e segnali di rischio ambientale e dei diritti umani.
Passaggio 1
Controlli ogni partner, senza
eccezioni
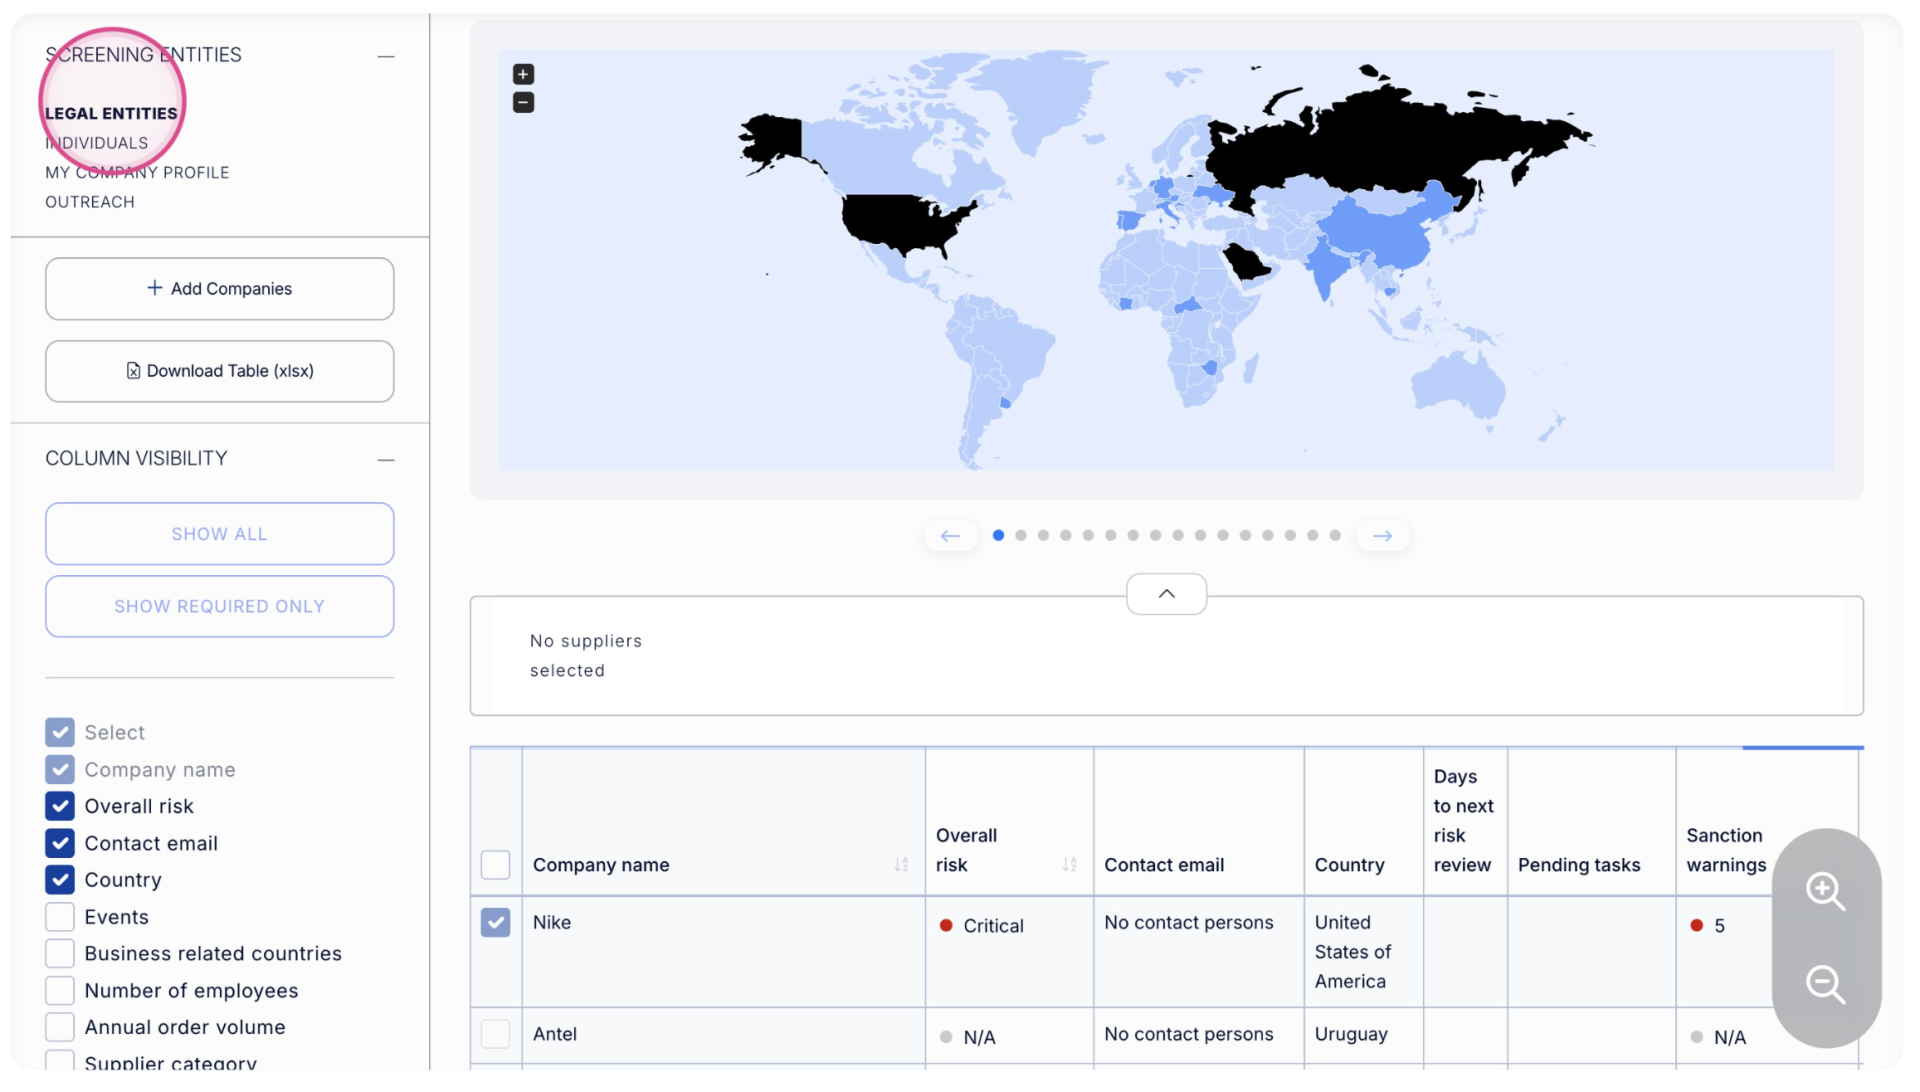
Tutti i fornitori, appaltatori, distributori, consulenti e intermediari dovrebbero essere sottoposti a uno screening di base coerente. L'obiettivo non è indagare a fondo fin dall'inizio, ma assicurarsi che nessun rischio normativo, reputazionale o ESG evidente venga trascurato.
Uno screening di base dovrebbe includere:
✔ Liste di sanzioni globali
✔ Liste di interdizione ed esclusione
✔ Screening delle Persone Politicamente Esposte (PEP)
✔ Indicatori di corruzione e criminalità finanziaria
✔ Indicatori dei diritti umani
✔ Indicatori ambientali
✔ Notizie negative (adverse media)
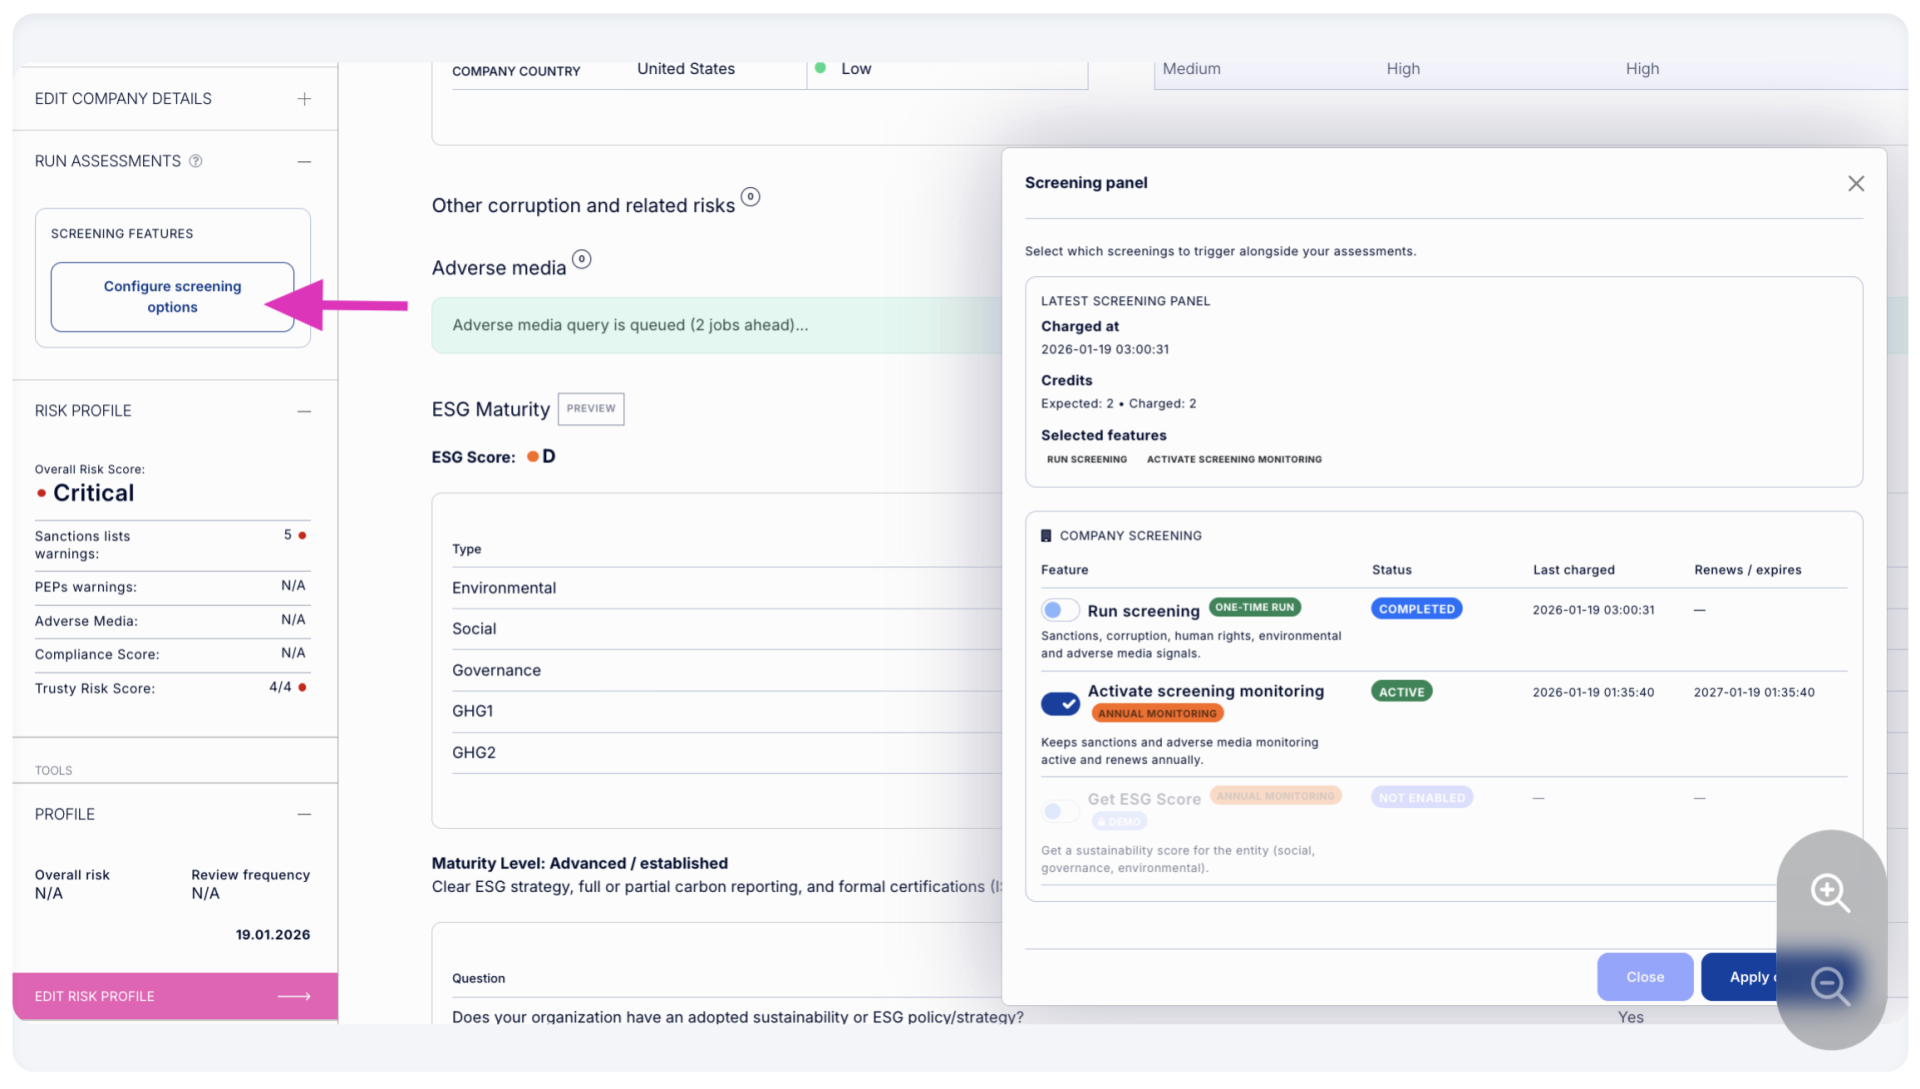
Utilizzando una piattaforma di screening basata sull'IA come QuickScreen360, le PMI possono condurre questo processo in modo coerente, generare rapporti con data e ora e ridurre i falsi positivi attraverso il filtraggio assistito dall'IA.
Questo stabilisce un punto di partenza difendibile per ogni relazione.
Passaggio 2
Passa all'azione quando viene segnalato un rischio
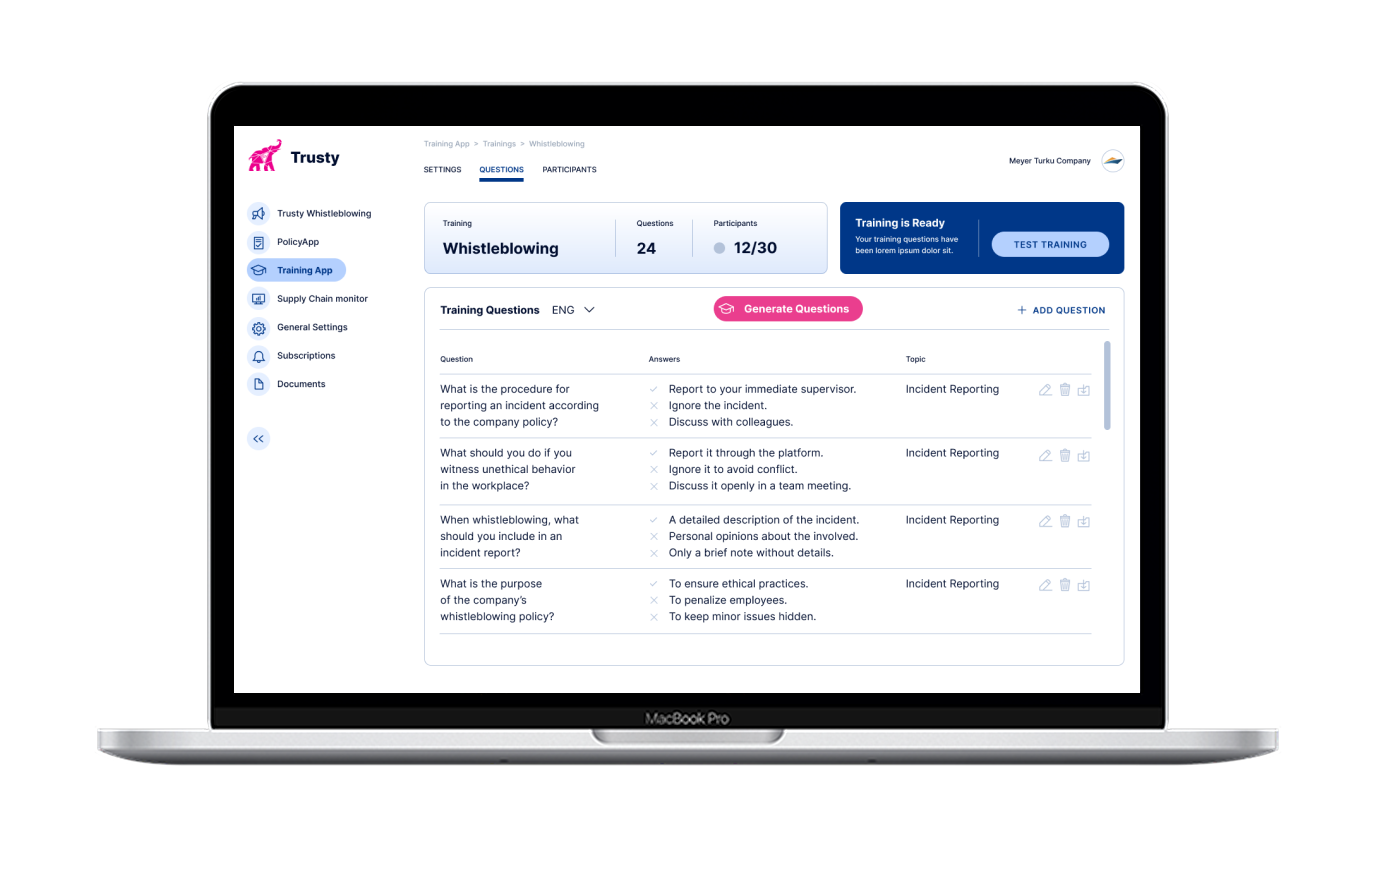
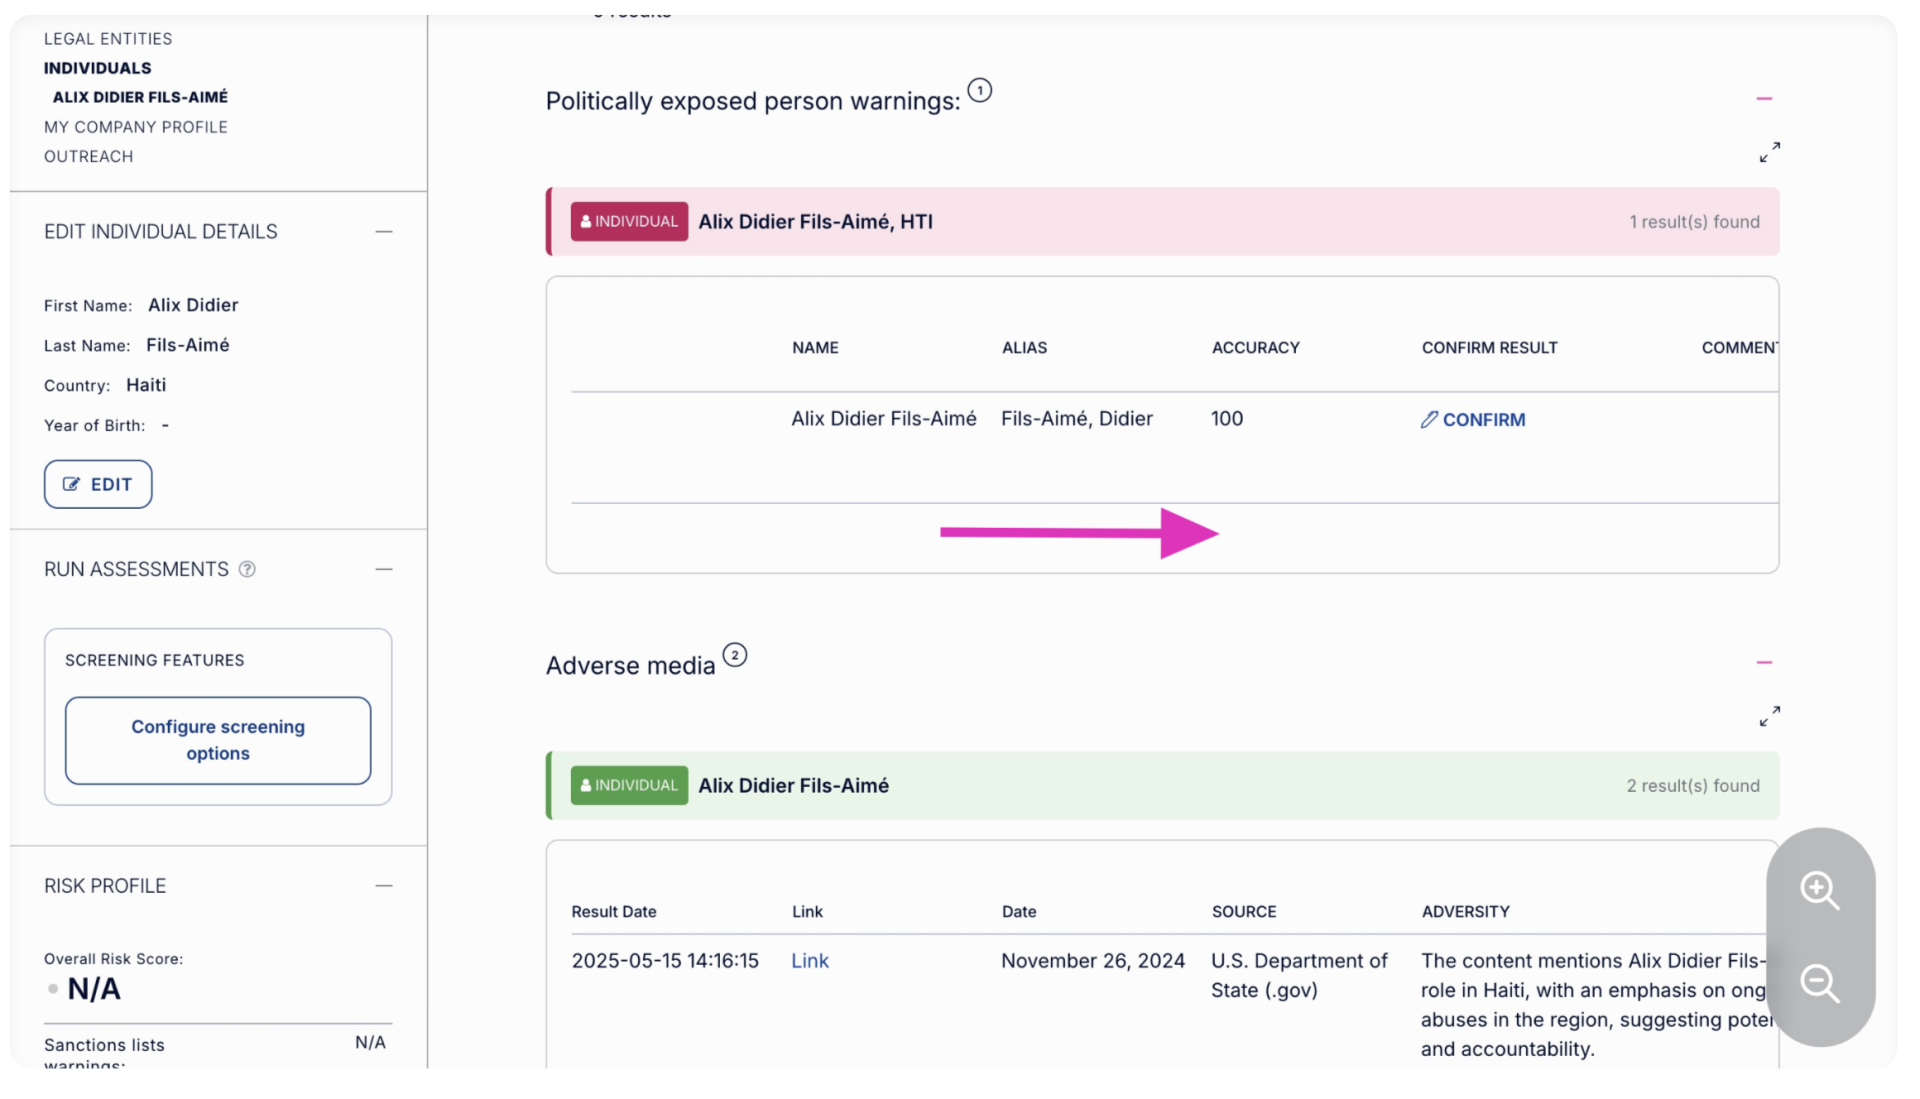
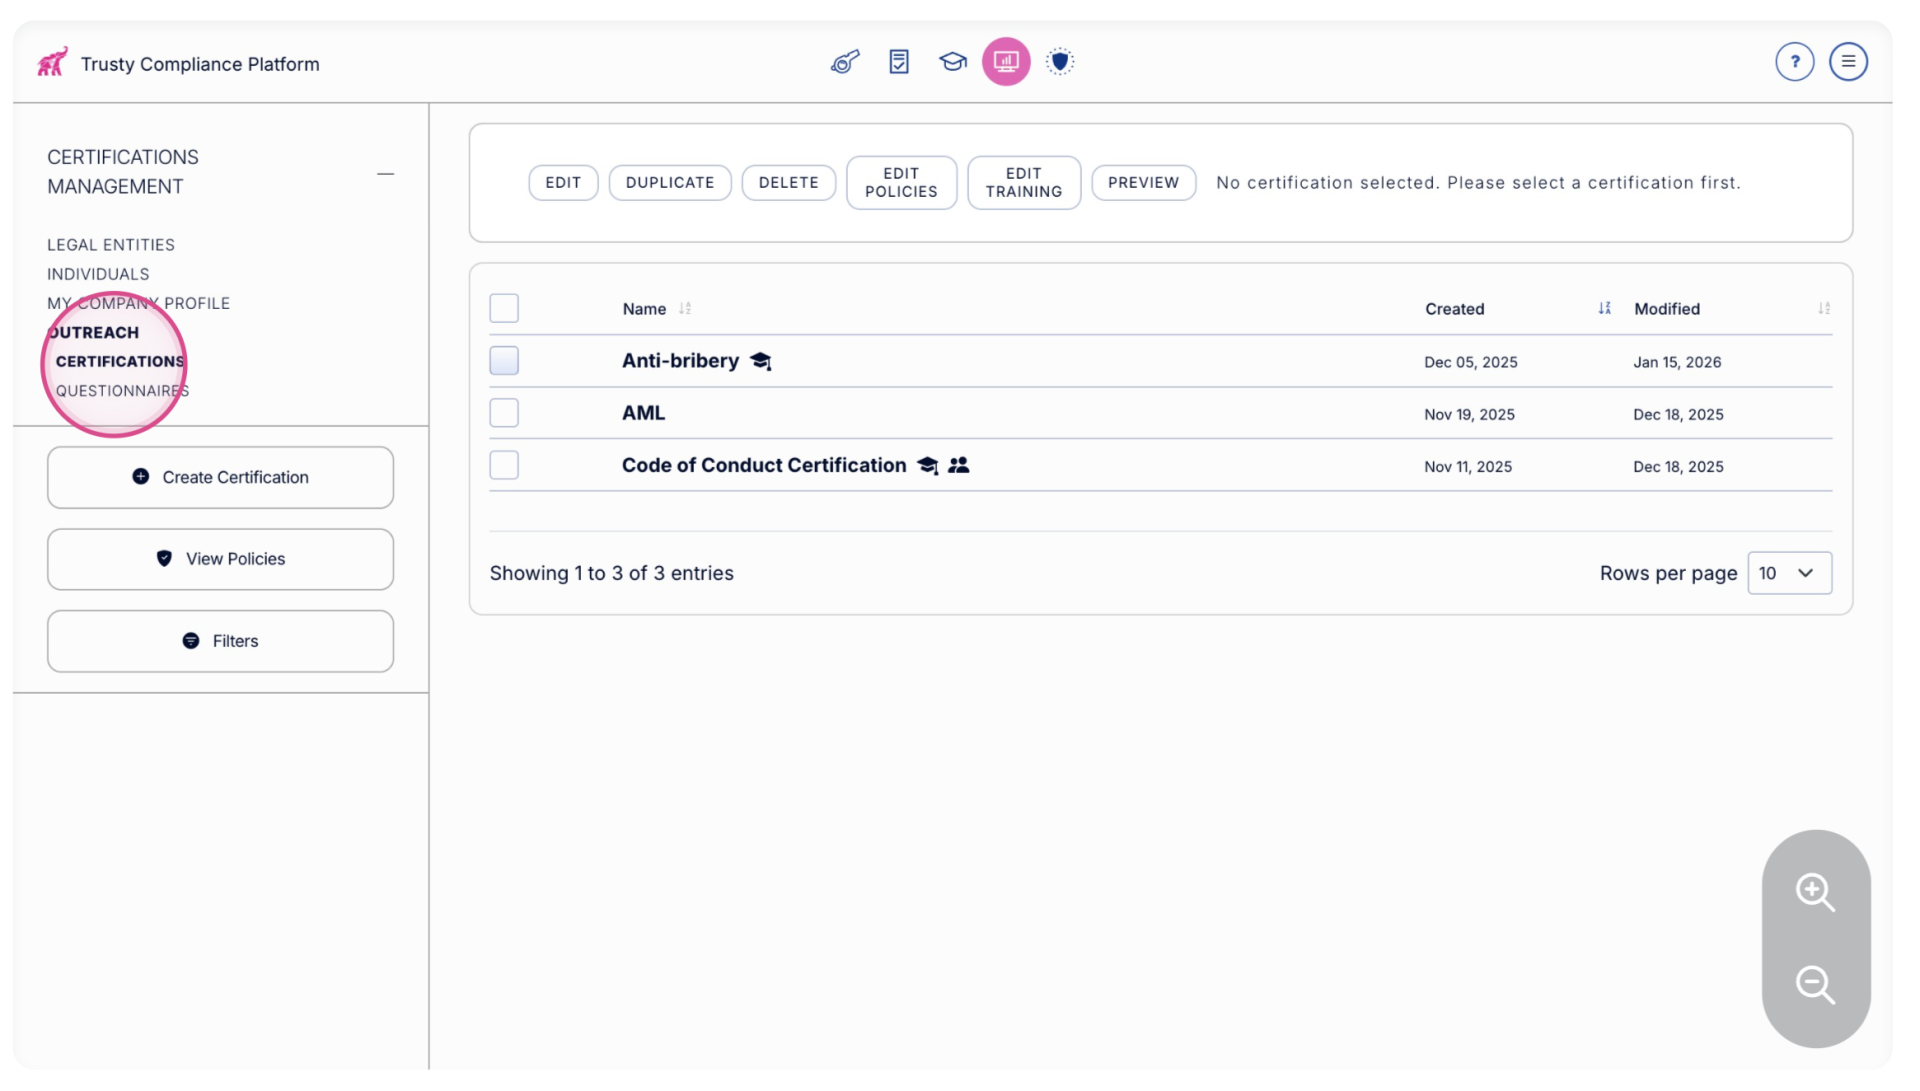
Quando appare un indicatore di rischio, il passo successivo è l'azione di follow-up. Si può contattare la terza parte, inviarle questionari, richiedere documentazione e distribuirle policy o materiali di formazione generati dall'IA.
Se lo screening identifica un segnale rilevante, come:
✔ Una potenziale corrispondenza con sanzioni
✔ Esposizione PEP
✔ Notizie negative ricorrenti
✔ Indicatori di diritti umani o ambientali
✔ Avvisi relativi a crimini finanziari
Il passo successivo è cercare chiarimenti.
Questo può includere:
✔ Invio di questionari
✔ Richiesta di documentazione di supporto
✔ Avvio di contatti con il partner
✔ Distribuzione di politiche pertinenti
✔ Richiesta di formazione o certificazioni
QuickScreen360 supporta questo flusso di lavoro di escalation direttamente all'interno della piattaforma, consentendo alle PMI di documentare le azioni di follow-up e conservare prove verificate insieme al risultato dello screening originale.
Questo crea una traccia di audit che mostra che il rischio è stato identificato, valutato e affrontato in modo proporzionato. Ciò trasforma lo screening da un controllo passivo in un flusso di lavoro attivo di gestione del rischio.
Passaggio 3
Ricorri a indagini approfondite solo quando necessario
Il principio chiave è: renda lo screening iniziale delle terze parti universale e conveniente, e usi indagini approfondite solo quando il rischio, la geografia o l'esposizione le rendono necessarie.
In rari casi, il chiarimento potrebbe non risolvere il problema.
In quella fase, potrebbero essere appropriati rapporti investigativi più approfonditi da parte di fornitori di dati aziendali come Dun & Bradstreet.
Questi rapporti forniscono una profilazione finanziaria e un'intelligence creditizia più estese, ma hanno un costo significativamente più elevato e non sono proporzionati per l'inserimento di routine.
Le piattaforme investigative approfondite sono potenti. Sono costruite per l'analisi del credito, le transazioni di M&A e i team di approvvigionamento globali.
Sono anche costose ed eccessive per l'inserimento di routine dei partner delle PMI. Eseguire indagini di livello enterprise su ogni appaltatore è commercialmente irrealistico.
La maggior parte delle PMI non può giustificare una profondità investigativa di livello enterprise per ogni fornitore.
Passaggio 4
Monitoraggio continuo
L'esposizione al rischio non è statica. Le liste delle sanzioni vengono aggiornate regolarmente, possono emergere inaspettatamente notizie negative e le azioni di contrasto possono venire a galla molto tempo dopo l'inserimento di un partner. Un risultato di screening che era pulito all'inizio di una relazione potrebbe non rimanere tale nel tempo.
Per questo motivo, la gestione del rischio di terze parti non dovrebbe essere trattata come un esercizio di inserimento una tantum. Il monitoraggio continuo consente alle aziende di identificare cambiamenti rilevanti nel profilo di rischio di un partner non appena si presentano. Strumenti come QuickScreen360 supportano l'inserimento in blocco e gli avvisi automatizzati, rendendo operativamente fattibile per le PMI monitorare più partner e ricevere notifiche quando cambiano gli indicatori di rischio rilevanti.
In pratica, questo sposta lo screening da un controllo statico a un processo di supervisione più continuo, aiutando le PMI a mantenere la visibilità sulla loro rete di terze parti senza richiedere l'infrastruttura di un grande team di conformità aziendale.
Valutazione del rischio di terze parti basata sull'IA
Screening del rischio conveniente e scalabile
QuickScreen360 è progettato specificamente per rendere lo screening strutturato del rischio di terze parti commercialmente praticabile su scala. Controlli i partner rispetto alle liste di sanzioni globali, ai database di interdizione ed esclusione, ai registri delle persone politicamente esposte, agli indicatori di corruzione e criminalità finanziaria, nonché ai segnali relativi ai diritti umani e all'ambiente. Invece di presentare dati grezzi frammentati, utilizza il filtraggio assistito dall'IA per ridurre i falsi positivi ed evidenziare i rischi significativi in un rapporto consolidato.
Invece di cercare manualmente in più fonti e interpretare risultati sparsi, gli utenti ricevono risultati prioritari che supportano un processo decisionale più rapido e sicuro.
Invece di cercare manualmente in più fonti e tentare di interpretare risultati sparsi, gli utenti ricevono risultati prioritari che supportano un processo decisionale più rapido e sicuro.
Altrettanto importante, lo screening non finisce con un rapporto. Quando appare un indicatore di rischio, la piattaforma consente l'azione di follow-up. Si può contattare la terza parte, inviarle questionari, richiedere documentazione e distribuirle direttamente policy o materiali di formazione generati dall'IA. Ciò trasforma lo screening da un controllo passivo in un flusso di lavoro attivo di gestione del rischio.
Ogni screening produce rapporti esportabili, con data e ora e collegati alla fonte.
Screening contro indicatori di rischio critici
✔ Liste di sanzioni globali
✔ Liste di interdizione ed esclusione
✔ Database PEP
✔ Indicatori dei diritti umani
✔ Indicatori ambientali
✔ Segnali di corruzione e criminalità finanziaria
Riduca i falsi positivi con il filtraggio IA
Invece di sommergere gli utenti con dati grezzi, il filtraggio IA aiuta a ridurre il rumore e a dare priorità ai segnali significativi. Questo migliora la chiarezza e il processo decisionale.
Avvii azioni di follow-up
✔ Invii questionari
✔ Richieda documentazione
✔ Distribuisca politiche
✔ Fornisca formazione o certificazioni generate dall’IA
Scala in modo efficiente
✔ Inserisca in blocco un gran numero di partner
✔ Riceva risultati prioritari in pochi minuti
✔ Monitoraggio continuo automatizzato con avvisi
Mantenga prove pronte per l’audit
✔ Risultati con data e ora
✔ Risultati collegati alla fonte
✔ Rapporti esportabili
Scopra
Trusty QuickScreen360
Controlli i partner rispetto alle liste di sanzioni globali, ai database di interdizione ed esclusione, ai registri delle persone politicamente esposte, agli indicatori di corruzione e criminalità finanziaria, nonché ai segnali relativi ai diritti umani e all'ambiente.
Domande frequenti questions
La gestione del rischio di terze parti per le PMI è il processo di identificazione e gestione dei rischi legali, finanziari e reputazionali introdotti da fornitori, appaltatori, distributori e altri partner commerciali.
In genere include lo screening dei partner rispetto alle liste di sanzioni, ai database delle persone politicamente esposte, agli indicatori di crimini finanziari e ai segnali di rischio ESG pertinenti. L'obiettivo è prevenire l'esposizione normativa e proteggere l'azienda da condotte scorrette indirette.
Sì, le piccole imprese dovrebbero controllare i partner commerciali per ridurre l'esposizione a violazioni delle sanzioni, rischi di corruzione e danni reputazionali.
Autorità di regolamentazione, banche e clienti aziendali si aspettano sempre più che anche le PMI dimostrino una ragionevole due diligence prima di inserire terze parti. Lo screening aiuta a dimostrare che l'azienda ha adottato misure proporzionate per valutare il rischio.
Le PMI controllano i fornitori per le sanzioni verificandoli rispetto alle liste di sanzioni globali emesse da autorità come ONU, UE, Regno Unito e Stati Uniti.
Questo può essere fatto manualmente attraverso i database governativi ufficiali o tramite software di screening che consolidano più liste di sanzioni in un unico sistema ricercabile. Il controllo dovrebbe essere documentato e ripetuto periodicamente.
Due diligence proporzionata significa allineare la profondità dell'indagine con il livello di rischio presentato da un partner commerciale.
I fornitori nazionali a basso rischio possono richiedere uno screening di base delle sanzioni e delle PEP, mentre i partner a rischio più elevato o transfrontalieri possono richiedere controlli avanzati, analisi delle notizie negative e documentazione aggiuntiva. L'obiettivo è una supervisione ragionevole e basata sul rischio, non la massima indagine in ogni caso.
Un controllo di screening PEP identifica se un partner commerciale o i suoi titolari effettivi sono persone politicamente esposte.
Le PEP sono individui che ricoprono o hanno ricoperto importanti funzioni pubbliche, come funzionari governativi o alti dirigenti statali. A causa della loro posizione, presentano un elevato rischio di corruzione e concussione e possono richiedere una due diligence rafforzata.
I partner commerciali dovrebbero essere ricontrollati periodicamente o quando l'esposizione al rischio cambia.
Molte PMI conducono un nuovo screening annuale come base di riferimento. I partner a rischio più elevato possono richiedere controlli più frequenti o un monitoraggio continuo. Il nuovo screening è importante perché le liste delle sanzioni e le notizie negative possono cambiare dopo l'inserimento.
Lo screening è un controllo strutturato iniziale rispetto alle liste di sanzioni, ai database PEP e ad altri indicatori di rischio. La due diligence è un processo investigativo più ampio.
Lo screening identifica i segnali d'allarme. La due diligence comporta un'analisi più approfondita, la revisione dei documenti e la valutazione del rischio quando i segnali d'allarme o una maggiore esposizione giustificano un'ulteriore revisione.
Le PMI possono condurre uno screening di terze parti conveniente utilizzando processi basati sul rischio e strumenti di screening scalabili, invece di commissionare rapporti investigativi completi per ogni partner.
Applicare uno screening di base a tutti i partner e riservare indagini più approfondite ai casi a rischio più elevato aiuta a controllare i costi mantenendo la difendibilità.
Sì, i fattori ESG fanno sempre più parte della gestione del rischio di terze parti.
Controversie ambientali, problemi di diritti umani e fallimenti della governance all'interno di una rete di fornitori possono creare rischi reputazionali e contrattuali. Molti clienti aziendali ora valutano l'esposizione ESG in tutte le loro catene di fornitura.
Non esiste una legge universale che imponga un processo di screening specifico per tutte le PMI, ma le leggi sulle sanzioni vietano di fare affari con individui ed entità designati.
Le PMI sono responsabili di garantire che non effettuino transazioni con parti sanzionate. L'implementazione di uno screening strutturato delle sanzioni e il mantenimento della documentazione aiutano a dimostrare una conformità ragionevole se richiesto dalle autorità di vigilanza o dagli istituti finanziari.