
Anleitung
Implementierung eines Compliance-Programms
in einem kleinen Unternehmen
Die regulatorischen Erwartungen an kleine Unternehmen steigen, insbesondere in den Bereichen interne Meldewege, Datenschutz und Governance. Gesetze zum Schutz von Hinweisgebern, laufende Datenschutzverpflichtungen sowie wachsender Druck in der Lieferkette und im Bereich ESG bedeuten, dass von KMU zunehmend strukturierte, angemessene Compliance-Praktiken erwartet werden. Ein grundlegendes Compliance-Programm hilft dabei, angemessene Anstrengungen nachzuweisen und Risiken bei Überprüfungen durch Regulierungsbehörden oder Geschäftspartner zu senken.
Die Implementierung eines Compliance-Programms ist nicht mehr nur auf große Organisationen beschränkt. Von kleinen und mittleren Unternehmen wird zunehmend erwartet, dass sie nachweisen, dass sie Risiken verantwortungsbewusst managen und angemessen reagieren, wenn Probleme auftreten.
Für viele KMU fühlt sich Compliance immer noch unklar oder übermäßig komplex an. Die Anforderungen variieren je nach Branche und Standort, die Ressourcen sind begrenzt, und es gibt selten eine dedizierte Compliance-Rolle. Infolgedessen existiert Compliance oft nur informell, bis ein Vorfall, ein Audit oder eine Kundenanfrage zum Handeln zwingt.
Diese Seite erklärt praxisnah, wie ein Compliance-Programm in einem kleinen Unternehmen implementiert wird. Sie konzentriert sich darauf, was vorhanden sein muss, wie die Elemente zusammenpassen und was Regulierungsbehörden und Partner typischerweise erwarten.
Schnellstart in die Compliance
Trusty Compliance-Lösungen
Richten Sie Ihr Compliance-System in Minuten ein, nicht in Monaten. Mit dem Pay-as-you-need-Creditsystem von Trusty steht Ihnen eine vollständige Suite von Compliance-Tools zur Verfügung, wann immer Sie diese benötigen, ohne kostspielige Verträge oder Abonnements.
Warum kleine Unternehmen ein Compliance-Programm benötigen
Legalität und Vertrauen
Compliance-Verpflichtungen gelten für KMU ebenso wie für Großunternehmen. Datenschutz, interne Berichterstattung, Verhalten am Arbeitsplatz und Governance-Erwartungen verschwinden nicht, nur weil eine Organisation klein ist.
Regulierungsbehörden bewerten KMU in der Regel unter dem Aspekt der Verhältnismäßigkeit. Sie erwarten angemessene, strukturierte Maßnahmen, die die Risiken des Unternehmens widerspiegeln, und keine Komplexität auf Konzernniveau.
Ohne Struktur beruht Compliance auf dem Gedächtnis Einzelner und auf informellen Praktiken, die wenig Schutz bieten, wenn etwas schiefgeht.
Ein Compliance-Programm hilft einem kleinen Unternehmen dabei:
- Klare Erwartungen zu definieren
- Rechtliche und operative Risiken zu reduzieren
- Probleme früher zu erkennen
- Guten Glauben bei Überprüfungen nachzuweisen
KMU-Compliance
Schnellstart-Anleitung
Wesentliche Elemente
Was alle Compliance-Programme enthalten sollten
Ein Compliance-Programm ist kein einzelnes Dokument oder Tool. Es ist ein System, das aus mehreren Elementen besteht, die sich gegenseitig verstärken. Jedes Element für sich ist wichtig, aber der Wert ergibt sich daraus, wie sie miteinander verbunden sind. Das Ziel ist nicht Komplexität, sondern Kohärenz.
Bei einem effektiven Compliance-Programm geht es nicht um isolierte Dokumente. Es geht darum, wie Erwartungen, Verständnis, Berichterstattung und Aufzeichnungen zusammenwirken.
Auf diese Weise implementiert, wird Compliance zu einer praktischen Schutzmaßnahme statt zu einer administrativen Belastung.
Für kleine Unternehmen zeichnen sich die stärksten Programme dadurch aus, dass sie:
✓ Zu den realen Arbeitsbedingungen passen
✓ Klarheit und Benutzerfreundlichkeit priorisieren
✓ Im Laufe der Zeit angemessene Nachweise erbringen
Start eines Compliance-Programms
Schritt-für-Schritt-Anleitung
Hier sind die Schritte, die wir für den Einstieg in den Aufbau eines Compliance-Programms für kleine Unternehmen empfehlen.
Auf praktischer Ebene umfasst ein effektives Compliance-Programm:
✓ Klare Regeln, die Erwartungen definieren
✓ Wege zur Kommunikation dieser Regeln, damit sie verstanden werden
✓ Einen sicheren Mechanismus zur Meldung von Bedenken
✓ Grundlegende Aufzeichnungen, die zeigen, wie mit Problemen im Laufe der Zeit umgegangen wird
Schritt 1
Identifizieren Sie, welche Compliance-Anforderungen für Sie gelten
Der erste Schritt besteht darin, zu verstehen, welche Compliance-Verpflichtungen relevant sind. Nicht jede Vorschrift gilt für jedes KMU. Die Anforderungen variieren basierend auf Faktoren wie:
- Branche und Tätigkeiten
- Standort
- Größe des Unternehmens
- Art der verarbeiteten Daten
- Einsatz von Auftragnehmern oder Dritten
Der Versuch, alles auf einmal anzugehen, schafft oft unnötige Komplexität. Konzentrieren Sie sich darauf, einen realistischen Ausgangspunkt zu identifizieren, basierend auf:
- Den wichtigsten regulatorischen Bereichen, die Ihren Betrieb betreffen
- Den relevantesten Risiken
- Allen Verpflichtungen, die bereits informell erfüllt werden
Schritt 2
Definieren Sie klare Regeln und Erwartungen
Sobald die relevanten Verpflichtungen identifiziert sind, definieren Sie klare Regeln.
Regeln werden in der Regel in Richtlinien oder internen Leitfäden festgehalten. Was am meisten zählt, ist Klarheit und Relevanz, nicht der Umfang.
Regeln sollten reale Situationen widerspiegeln, mit denen Mitarbeiter konfrontiert sein könnten. Vage oder allgemeine Formulierungen erschweren die Anwendung in der Praxis.
Jedes Regelwerk sollte zudem eine klare Verantwortlichkeit haben, damit es bei Änderungen im Unternehmen aktuell bleibt.
Für die meisten KMU gehören zu den Kernbereichen:
- Verhaltensstandards
- Datenschutz und Vertraulichkeit
- Wie Bedenken gemeldet werden sollten
Schritt 3
Machen Sie Compliance-Informationen für alle zugänglich
Regeln funktionieren nur, wenn die Menschen bei Bedarf darauf zugreifen können.
In kleinen Unternehmen arbeiten Mitarbeiter in Büros, in Werkshallen, im Außendienst oder an mehreren Standorten. Viele haben keinen regelmäßigen Zugang zu Computern oder Firmen-E-Mails.
Wenn Richtlinien schwer zugänglich oder unklar sind, werden sie das Verhalten kaum beeinflussen. Zugänglichkeit ist oft wichtiger als die formale Verteilung.
Compliance-Informationen sollten:
- Leicht zu finden sein
- Ohne die Voraussetzung eines Schreibtisch-Arbeitsplatzes zugänglich sein
- Auf gängigen Geräten verfügbar sein
- Schnell lesbar und verständlich sein
Schritt 4
Stellen Sie sicher, dass die Mitarbeiter verstehen, was für sie gilt
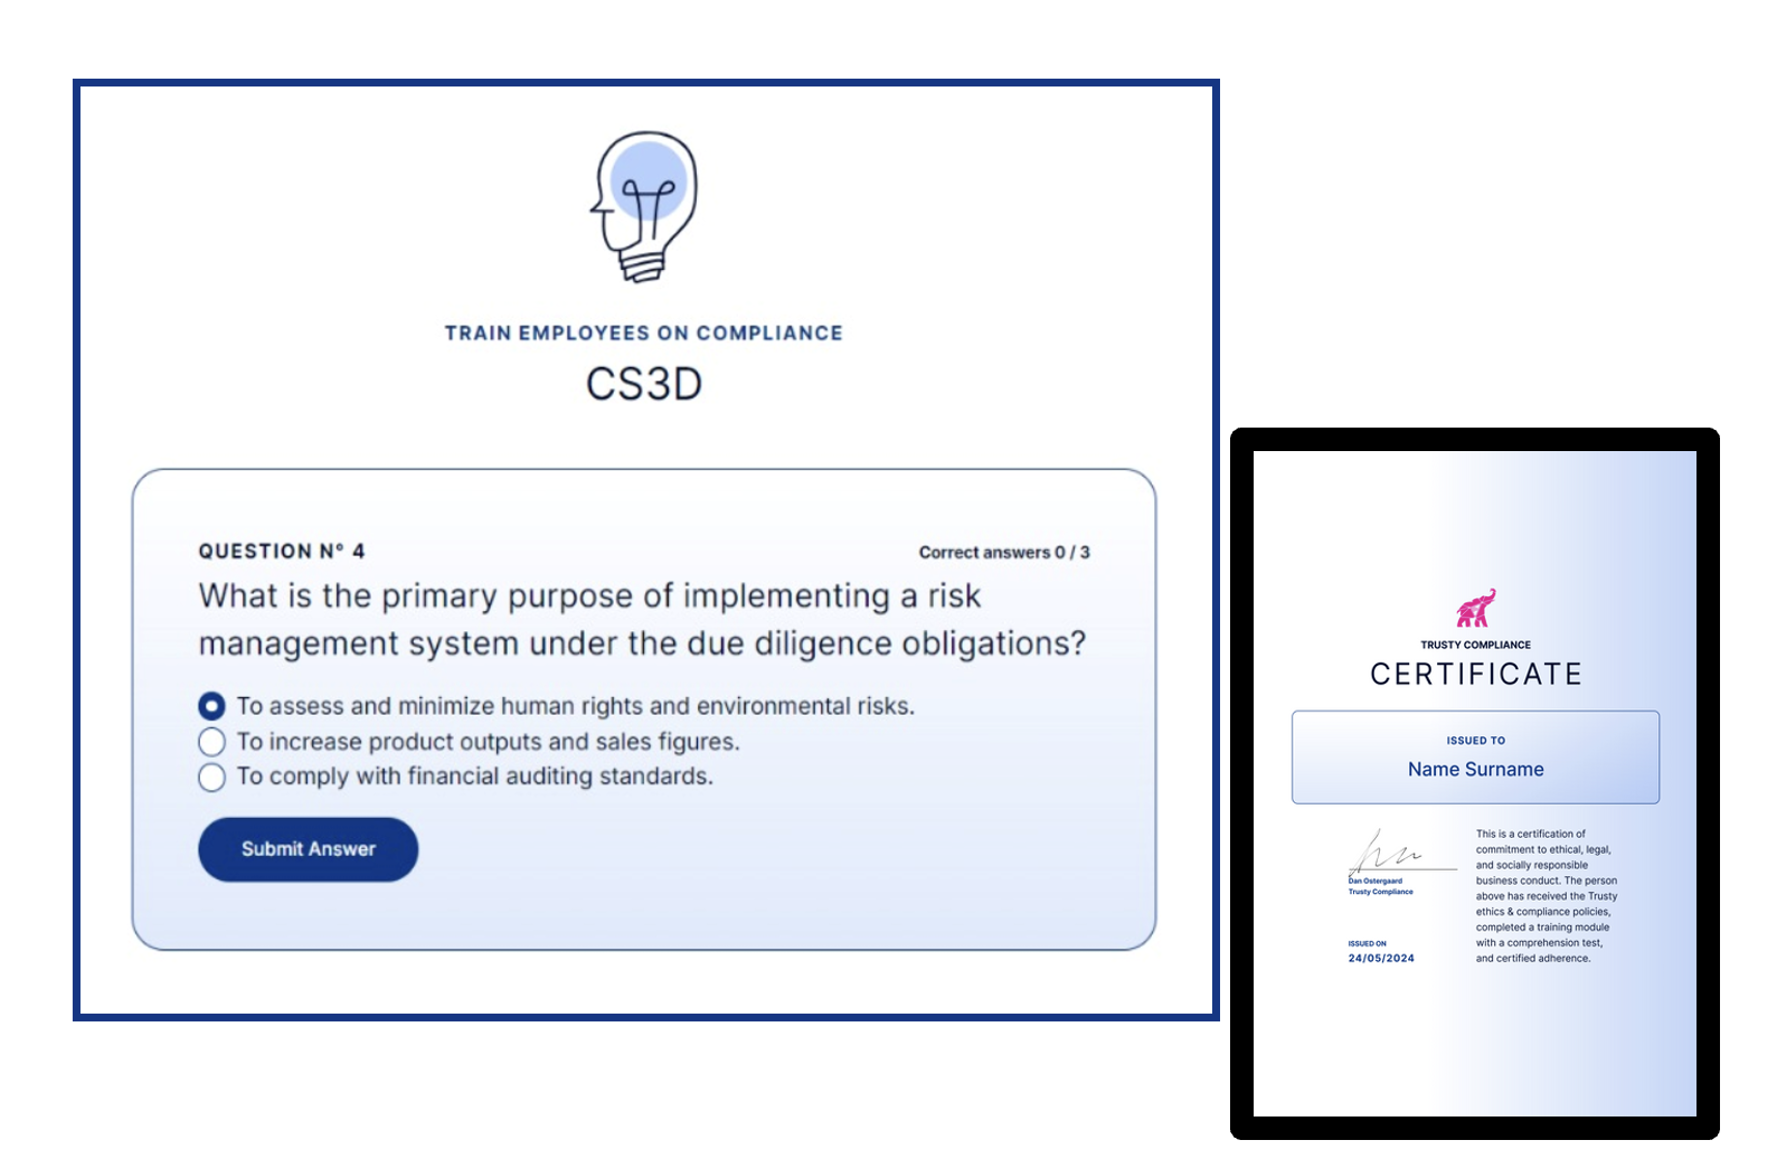
Zugang garantiert noch kein Verständnis. Regulierungsbehörden konzentrieren sich zunehmend darauf, ob die Mitarbeiter die für ihre Rolle relevanten Regeln verstanden haben. Das bloße Teilen eines Dokuments reicht nicht aus.
Schulungen müssen nicht komplex sein. Für KMU sind kurze Einheiten oder einfache Verständnisprüfungen oft effektiver als lange Kurse.
Wichtig ist, nachweisen zu können, dass angemessene Schritte unternommen wurden, um das Verständnis sicherzustellen.
Effektive Compliance-Programme betonen:
- Relevanz je nach Rolle
- Kurze, fokussierte Erklärungen
- Verstärkung der Kernpunkte
Schritt 5
Bieten Sie einen sicheren Weg, um Probleme intern zu melden
Ein Compliance-Programm sollte einen klaren Weg zur Meldung von Bedenken enthalten.
Interne Meldemechanismen, einschließlich Whistleblowing-Kanälen, helfen dabei, Probleme frühzeitig zu erkennen und das Eskalationsrisiko zu senken.
Menschen sind eher bereit, sich zu äußern, wenn sie dem Prozess vertrauen. Selbst eine kleine Anzahl echter Meldungen kann das Risiko erheblich senken.
Effektive Meldesysteme sind:
- Leicht zugänglich
- Vertraulich
- Ernst genommen
Schritt 6
Führen Sie einfache Aufzeichnungen, die angemessene Bemühungen belegen
Aufzeichnungen existieren, damit das Unternehmen erklären kann, was es getan hat, falls später Fragen auftreten. Konsistenz ist wichtiger als Detailtiefe. Eine kleine Anzahl verknüpfter Aufzeichnungen ist nützlicher als fragmentierte Informationen, die über E-Mails oder Ordner verteilt sind.
Der Standard ist in der Regel eine angemessene Bemühung, keine perfekte Dokumentation.
Für ein KMU bedeutet dies normalerweise, Folgendes nachweisen zu können:
- Welche Regeln in Kraft waren
- Wie die Personen informiert oder geschult wurden
- Wie mit Bedenken umgegangen wurde
Schritt 7
Compliance ohne Overengineering aufrechterhalten
Compliance ist keine einmalige Übung. Sie muss sich mit dem Unternehmen weiterentwickeln.
Das Ziel ist Nachhaltigkeit, nicht Prozess um des Prozesses willen. Für KMU sollte die Pflege schlank sein:
- Regeln regelmäßig oder bei Gesetzesänderungen überprüfen
- Kommunikation aktualisieren, wenn sich Rollen oder Risiken verschieben
- Meldetrends überwachen
- Anpassungen vornehmen, wenn die Organisation wächst
Trusty Compliance
Verwandeln Sie jedes Dokument
in ein dynamisches Training
Trusty Compliance App wandelt Ihre interne Dokumentation sofort in professionelle Schulungsprogramme und Zertifizierungen um. Gewinnen Sie die Gewissheit, die mit dokumentierten Nachweisen des Verständnisses einhergeht.
Häufige Compliance-Fehler kleiner Unternehmen
Viele Compliance-Bemühungen in KMU scheitern aus ähnlichen Gründen. Diese Fehler zu vermeiden, hat oft mehr Wirkung als das Hinzufügen neuer Kontrollen.
Fehler 1:
Zu frühe Überkomplizierung
Der Versuch, die komplexen Governance-Strukturen eines Konzerns zu spiegeln, kann ein kleines Team mit unnötiger Bürokratie lähmen. Es ist effektiver, ein schlankes, skalierbares Framework aufzubauen, das Ihre spezifischen Risiken adressiert, anstatt jede mögliche Kontrolle auf einmal zu implementieren.
Fehler 2:
Die Annahme, dass Zugang gleich Verständnis ist
Das bloße Bereitstellen eines PDFs auf einem Netzlaufwerk garantiert nicht, dass Ihr Team weiß, wie diese Regeln in Stresssituationen anzuwenden sind. Echte Compliance erfordert eine verifizierte Auseinandersetzung, um sicherzustellen, dass die Mitarbeiter das „Warum“ und „Wie“ hinter der Richtlinie tatsächlich begreifen.
Fehler 3:
Verlust von Nachweisen durch isolierte Tools
Schulungsprotokolle in einer Tabelle und Richtlinienbestätigungen in einer anderen zu speichern, macht es fast unmöglich, bei einer Vertragsprüfung eine schlüssige Verteidigung vorzulegen. Die Zentralisierung dieser Daten verhindert die „Nachweislücke“, die entsteht, wenn Informationen über fragmentierte Systeme verstreut sind.
Fehler 4:
Ignorieren von Mitarbeitern ohne festen PC-Arbeitsplatz
Compliance-Systeme sind oft fälschlicherweise nur auf Büropersonal zugeschnitten, sodass Außendienstteams oder Remote-Mitarbeiter keinen einfachen Zugang zu wichtigen Meldetools und Leitfäden haben. Diese Lücke schafft erhebliche „blinde Flecken“ in Ihrem Risikoprofil, wo betrügerische Aktivitäten am ehesten unbemerkt bleiben.
Fehler 5:
Meldewege als reine Formalität behandeln
Wenn Whistleblowing-Kanäle nur existieren, um ein Häkchen zu setzen, werden die Mitarbeiter ihnen selten genug vertrauen, um echte Bedenken zu melden. Ein Meldesystem muss unabhängig und sicher sein und durch einen klaren Prozess unterstützt werden, der zeigt, dass Meldungen von der Führungsebene ernst genommen werden.
Compliance für kleine Unternehmen
Häufig gestellte Fragen
Antwort:
In vielen Fällen sind kleine Unternehmen nicht verpflichtet, dieselben formalen Compliance-Programme wie Großunternehmen zu implementieren. Dennoch wird von KMU erwartet, dass sie regulatorische Verpflichtungen erfüllen und angemessene, verhältnismäßige Maßnahmen basierend auf ihren Risiken, ihrer Branche und ihrem Standort nachweisen.
Antwort:
Ein grundlegendes Compliance-Programm umfasst in der Regel klare Regeln, Wege zur Kommunikation und Verstärkung dieser Regeln, eine sichere Methode zur Meldung von Bedenken und einfache Aufzeichnungen, die zeigen, wie mit Problemen im Laufe der Zeit umgegangen wird.
Antwort:
Von KMU wird im Allgemeinen erwartet, dass sie angemessene Bemühungen nachweisen, keine perfekte Dokumentation. Dies bedeutet normalerweise, erklären zu können, welche Regeln in Kraft waren, wie die Mitarbeiter informiert oder geschult wurden und wie auf Bedenken reagiert wurde.
Antwort:
Ja. Compliance-Erwartungen gelten unabhängig von der Rolle. Richtlinien und Meldemechanismen sollten für Mitarbeiter, die nicht am Schreibtisch arbeiten oder keinen regelmäßigen Zugang zu Computern oder E-Mails haben, zugänglich und verständlich sein.

Hören Sie auf, sich um Compliance zu sorgen
Konzentrieren Sie sich auf Ihr Geschäft
mit
Trusty
Wir haben zahlreiche Fortune-500-Unternehmen, öffentliche Organisationen und KMU in Compliance-Fragen beraten. Mehr als 1.000 Unternehmen haben sich für unsere Lösungen entschieden, um ihre Compliance zu optimieren.