
Warum
Risikoprüfungen wichtiger sind
denn je
Kleine und mittlere Unternehmen sind auf Geschäftspartnerbeziehungen angewiesen, um zu operieren und zu wachsen. Lieferanten liefern wichtige Güter, Berater gestalten Strategien, Distributoren erweitern die Marktreichweite und Auftragnehmer unterstützen den Betrieb. Doch jede externe Beziehung bringt auch Risiken mit sich. Zunehmend erwarten Aufsichtsbehörden, Unternehmenskunden, Banken und Investoren von KMU, dass sie verstehen, mit wem sie Geschäfte machen, nicht nur kommerziell, sondern auch unter Risikogesichtspunkten.
Drittparteirisiken sind nicht mehr nur ein Anliegen großer Unternehmen. Die Durchsetzung von Sanktionen hat sich weltweit verschärft. Korruptionsermittlungen betreffen häufig Vermittler. Die Prüfung von Menschenrechten und Umweltaspekten reicht mittlerweile tief in die Lieferketten hinein. Reputationsschäden verbreiten sich sofort.
Wenn Sie ein KMU führen, sind Sie bereits Drittparteirisiken ausgesetzt. Sie managen sie möglicherweise nur noch nicht.
Das Management von Drittparteirisiken war früher eine Disziplin großer Unternehmen. Eigene Compliance-Teams. Teure Ermittlungsdatenbanken. Vierzigseitige Due-Diligence-Berichte.
Heute haben sich die Erwartungen gewandelt. Regulierungsbehörden setzen Sanktionen, Korruptionsbekämpfung und Verantwortung in der Lieferkette strenger durch. Einkäufer in Großunternehmen reduzieren ihre Lieferantenlisten auf „risikoarme“ Partner. Investoren und Banken prüfen ESG-Risiken in den gesamten Wertschöpfungsketten genau.
Dies betrifft KMU unmittelbar. Sie benötigen keine Compliance-Abteilung. Aber Sie benötigen einen nachvollziehbaren Prozess.
Jeder Lieferant, Berater, Distributor, Agent oder Auftragnehmer, den Sie einbinden, wird Teil Ihres Risikobereichs. Wenn diese sanktioniert sind, unter Ermittlung stehen, politisch exponiert sind, mit Korruption in Verbindung stehen oder mit Vorwürfen zu Menschenrechten oder Umwelt konfrontiert sind, trägt Ihr Unternehmen die Konsequenzen.
Das Ziel ist eine nachvollziehbare, konsistente und kommerziell realistische Due Diligence, die Ihr Unternehmen schützt und gleichzeitig Chancen ermöglicht.
KMU-Realität
Informelle Prüfungen reichen nicht mehr aus
Viele KMU verlassen sich auf informelle Prüfmethoden. Eine schnelle Internetsuche. Eine Überprüfung der Handelsregistereinträge. Ein Blick auf LinkedIn. Vielleicht eine persönliche Empfehlung. Diese Schritte erscheinen vernünftig, sind aber inkonsistent und unvollständig.
Suchmaschinen prüfen nicht systematisch globale Sanktionslisten. Sie kennzeichnen politisch exponierte Personen (PEPs) nicht zuverlässig. Sie konsolidieren keine Ausschlusslisten, Signale für Finanzkriminalität, Menschenrechtsindikatoren und Umweltrisikodaten zu einem kohärenten Risikoprofil. Vor allem hinterlassen sie keine nachvollziehbare Prüfspur.
Wenn eine Regulierungsbehörde, ein Unternehmenskunde oder ein Bankpartner fragt, wie ein Dritter überprüft wurde, ist „Wir haben sie gegoogelt“ nicht mehr ausreichend.
Der Trend geht nicht zu umfassenden Ermittlungen für jede Geschäftsbeziehung, sondern zu strukturierten, verhältnismäßigen Prüfungen, die angemessene Sorgfalt belegen.
Trusty Compliance-Plattform
Keine Abonnements. Keine Gebühren.
Unsere Trusty Compliance-Plattform basiert auf Credits. Keine Abonnements oder Verträge erforderlich.
4-Schritte-Leitfaden zur
Geschäftspartnerprüfung
KMU benötigen nicht für jeden Lieferanten Ermittlungsberichte auf Konzernniveau. Was sie benötigen, ist ein konsistenter Rahmen, der je nach Risikoexposition skaliert.
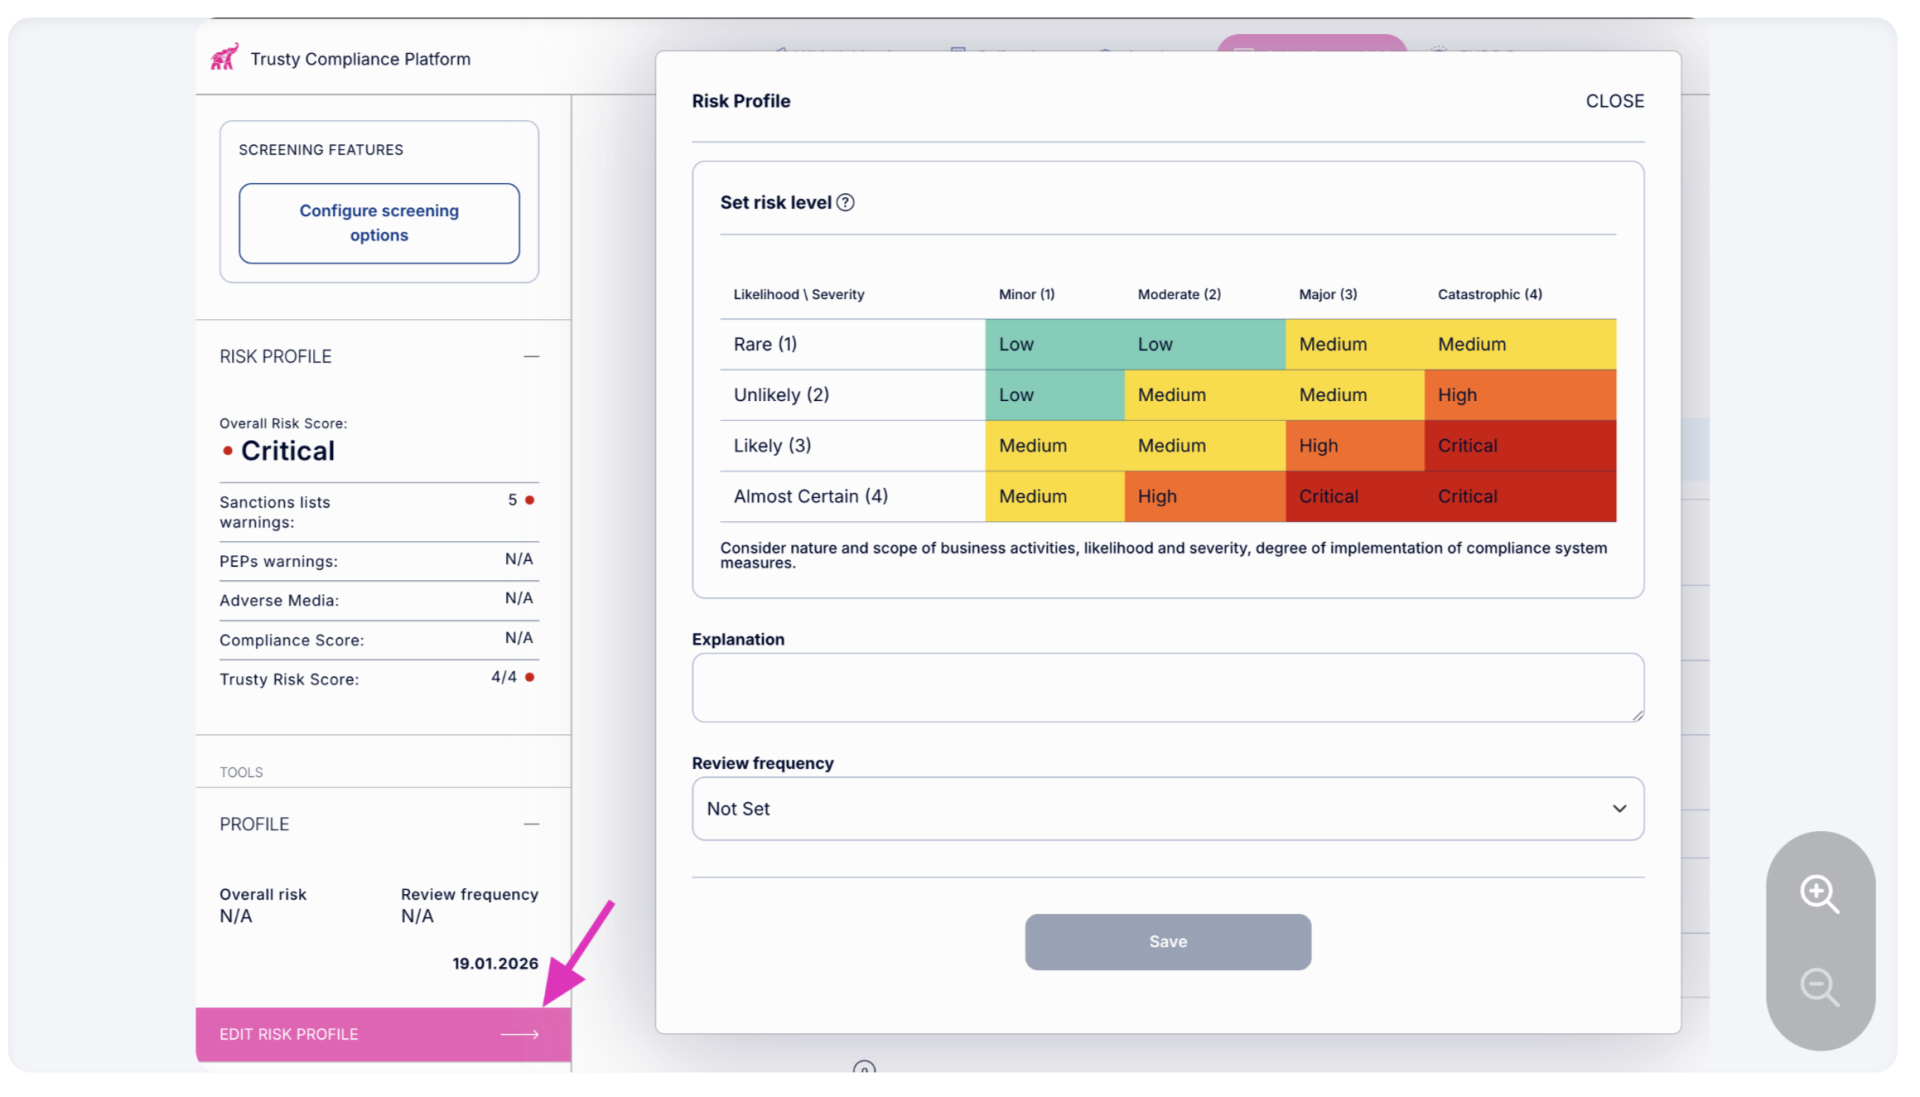
Ein inländischer Lieferant mit geringem Wert erfordert nicht die gleiche Prüfung wie ein ausländischer Distributor, der erhebliche Umsätze abwickelt oder mit staatlichen Stellen interagiert. Der Schlüssel ist die Kategorisierung. Durch die Segmentierung von Partnern in Kategorien mit geringerem, mittlerem und höherem Risiko können KMU die Prüfintensität an die tatsächliche Exposition anpassen.
Mindestens sollten auch routinemäßige Partner gegen globale Sanktionslisten und Ausschlussregister geprüft werden, um sicherzustellen, dass keine offensichtlichen Verbote oder Warnsignale vorliegen. Mit zunehmender Exposition, sei es aufgrund von Geografie, Vertragswert, Zugang zu sensiblen Daten oder Kontakt mit Amtsträgern, sollte die Prüfung auf PEP-Datenbanken, Indikatoren für Finanzkriminalität, strukturierte Analyse negativer Medienberichte sowie Signale zu Menschenrechts- und Umweltrisiken ausgeweitet werden.
Schritt 1
Prüfen Sie jeden Partner,
ohne Ausnahme
Alle Lieferanten, Auftragnehmer, Distributoren, Berater und Vermittler sollten einer konsistenten Basisprüfung unterzogen werden. Ziel ist nicht, von Anfang an tiefgehend zu ermitteln, sondern sicherzustellen, dass kein offensichtliches regulatorisches, reputationsbezogenes oder ESG-Risiko übersehen wird.
Eine Basisprüfung sollte Folgendes umfassen:
✔ Globale Sanktionslisten
✔ Ausschluss- und Sperrlisten
✔ Prüfung politisch exponierter Personen (PEP)
✔ Indikatoren für Antikorruption und Finanzkriminalität
✔ Menschenrechtsindikatoren
✔ Umweltindikatoren
✔ Ergebnisse negativer Medienberichte
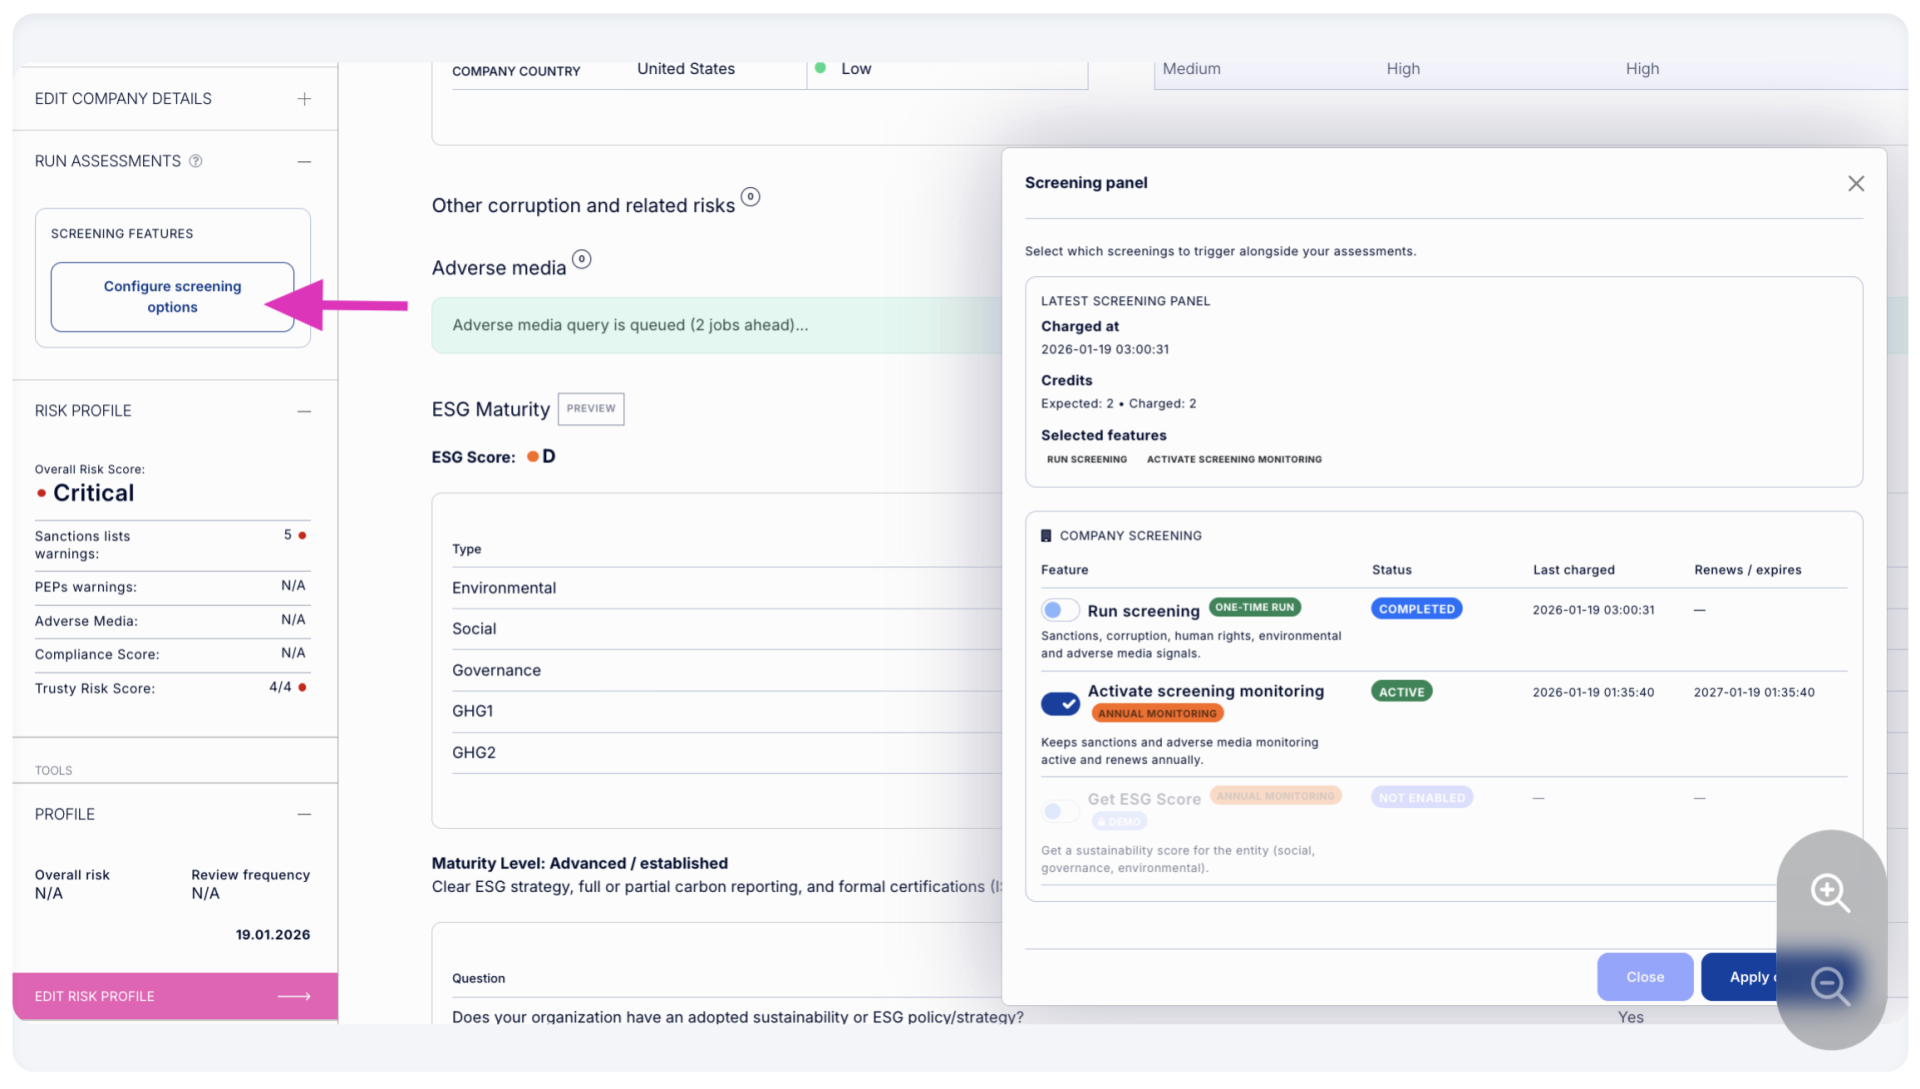
Mit einer KI-gestützten Prüfplattform wie QuickScreen360 können KMU dies konsistent durchführen, zeitgestempelte Berichte erstellen und Fehlalarme durch KI-gestützte Filterung reduzieren.
Dies schafft einen nachvollziehbaren Ausgangspunkt für jede Beziehung.
Schritt 2
Eskalieren Sie bei erkannten Risiken
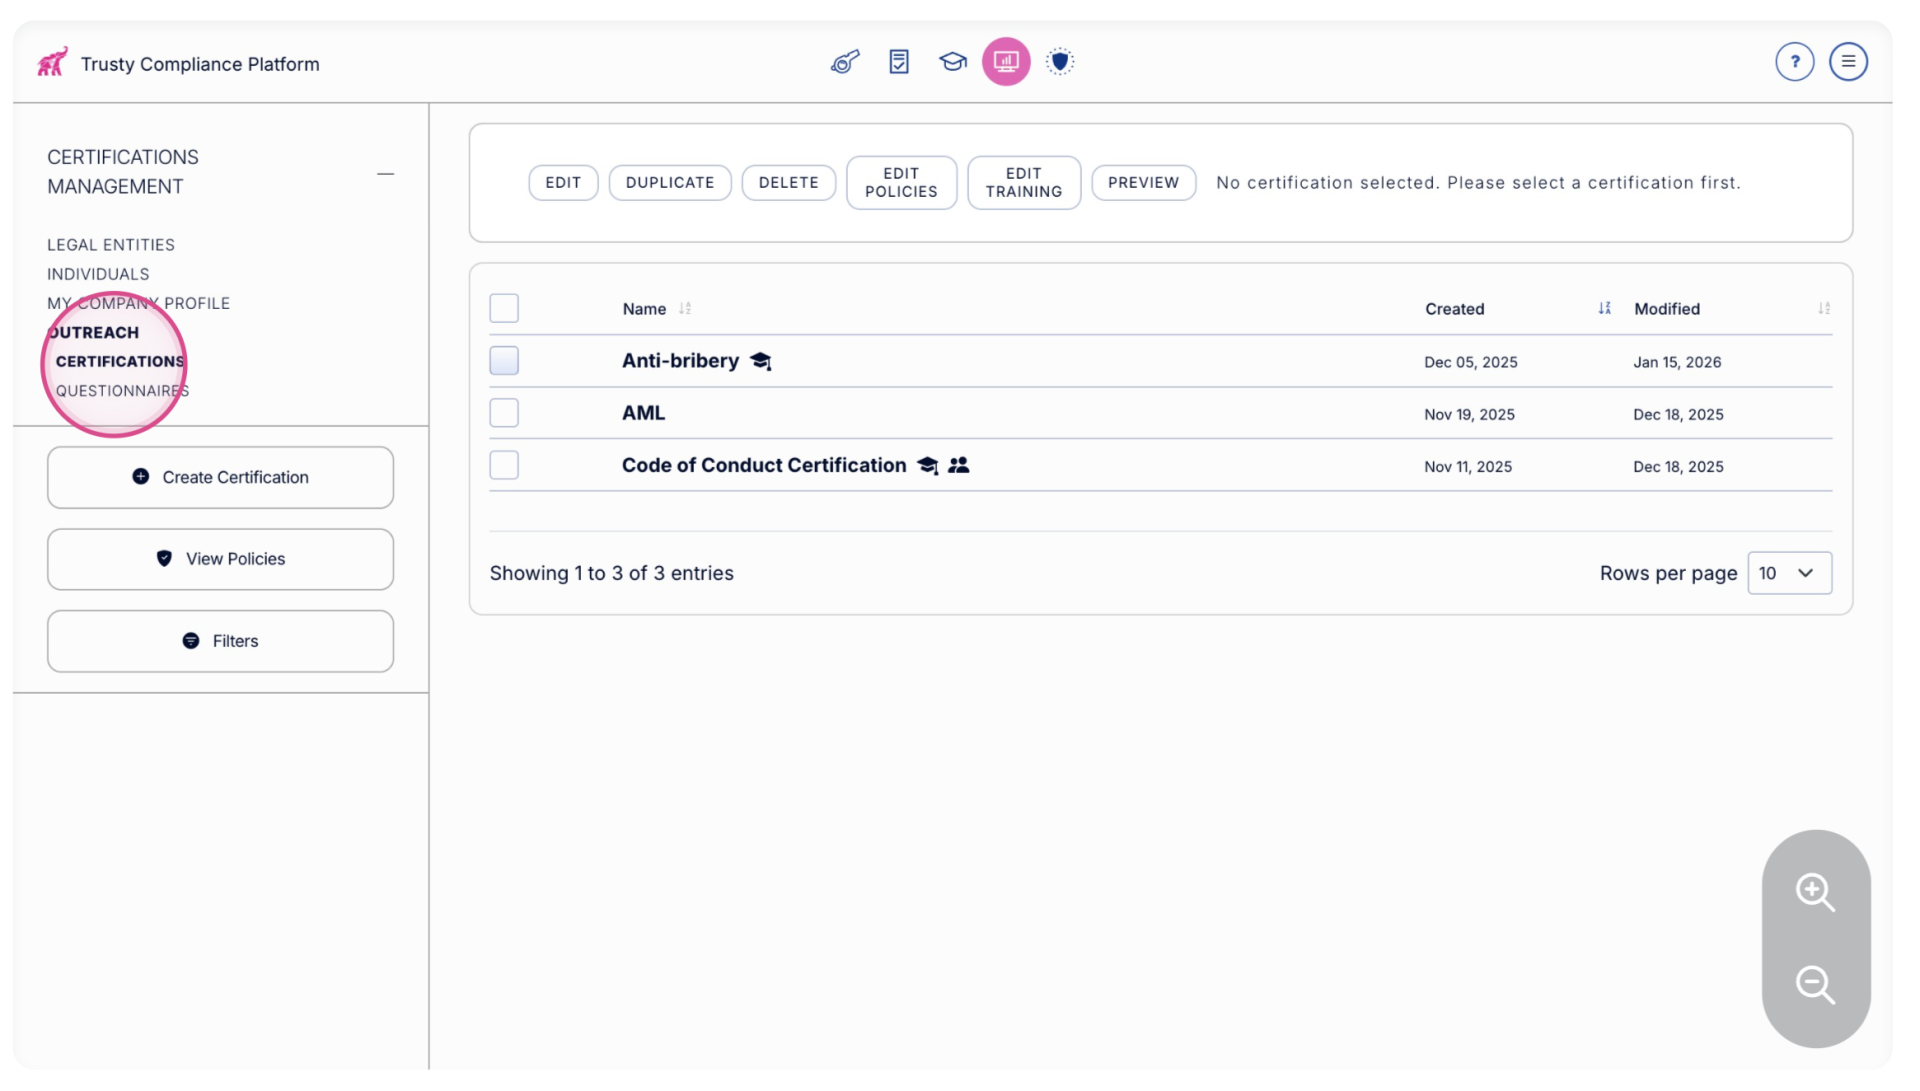
Wenn ein Risikoindikator auftritt, ist der nächste Schritt eine Folgemaßnahme. Sie können den Partner kontaktieren, Fragebögen versenden, Unterlagen anfordern und Richtlinien oder KI-generierte Schulungsmaterialien an ihn verteilen.
Wenn die Prüfung ein wesentliches Signal identifiziert, wie z. B.:
✔ Eine potenzielle Sanktionsübereinstimmung
✔ PEP-Exposition
✔ Wiederholte negative Medienberichte
✔ Menschenrechts- oder Umweltindikatoren
✔ Warnungen im Zusammenhang mit Finanzkriminalität
Dann gilt es, den Sachverhalt zu klären.
Dies kann Folgendes umfassen:
✔ Versenden von Fragebögen
✔ Anforderung von Belegen
✔ Kontaktaufnahme mit dem Partner
✔ Verteilung relevanter Richtlinien
✔ Anforderung von Schulungen oder Zertifizierungen
QuickScreen360 unterstützt diesen Eskalations-Workflow direkt innerhalb der Plattform und ermöglicht es KMU, Folgemaßnahmen zu dokumentieren und verifizierte Nachweise neben dem ursprünglichen Prüfergebnis aufzubewahren.
Dies schafft eine Prüfspur, die zeigt, dass Risiken identifiziert, bewertet und angemessen behandelt wurden. So wird aus einer passiven Kontrolle ein aktiver Risikomanagement-Workflow.
Schritt 3
Wenden Sie tiefgehende Ermittlungen an, wenn erforderlich
Das Schlüsselprinzip lautet: Machen Sie die anfängliche Drittparteiprüfung universell und erschwinglich und nutzen Sie tiefgehende Ermittlungen nur dann, wenn Risiko, Geografie oder Exposition dies erforderlich machen.
In seltenen Fällen lässt sich ein Verdacht durch Klärung nicht ausräumen.
In diesem Stadium können tiefere Ermittlungsberichte von Unternehmensdatenanbietern wie Dun & Bradstreet angemessen sein.
Diese Berichte bieten umfassendere Finanzprofile und Kreditinformationen, sind jedoch mit deutlich höheren Kosten verbunden und für routinemäßiges Onboarding nicht verhältnismäßig.
Tiefgehende Ermittlungsplattformen sind leistungsstark. Sie sind für Kreditanalysen, M&A-Transaktionen und globale Beschaffungsteams konzipiert.
Sie sind jedoch teuer und für das routinemäßige Onboarding von KMU-Partnern überdimensioniert. Ermittlungen auf Konzernniveau für jeden Auftragnehmer durchzuführen, ist kommerziell unrealistisch.
Die meisten KMU können eine Ermittlungstiefe auf Konzernniveau nicht für jeden Lieferanten rechtfertigen.
Schritt 4
Laufende Überwachung
Die Risikoexposition ist nicht statisch. Sanktionslisten werden regelmäßig aktualisiert, negative Medienberichte können unerwartet auftauchen und Durchsetzungsmaßnahmen können lange nach dem Onboarding eines Partners auftreten. Ein Prüfergebnis, das zu Beginn einer Beziehung unauffällig war, muss es im Laufe der Zeit nicht bleiben.
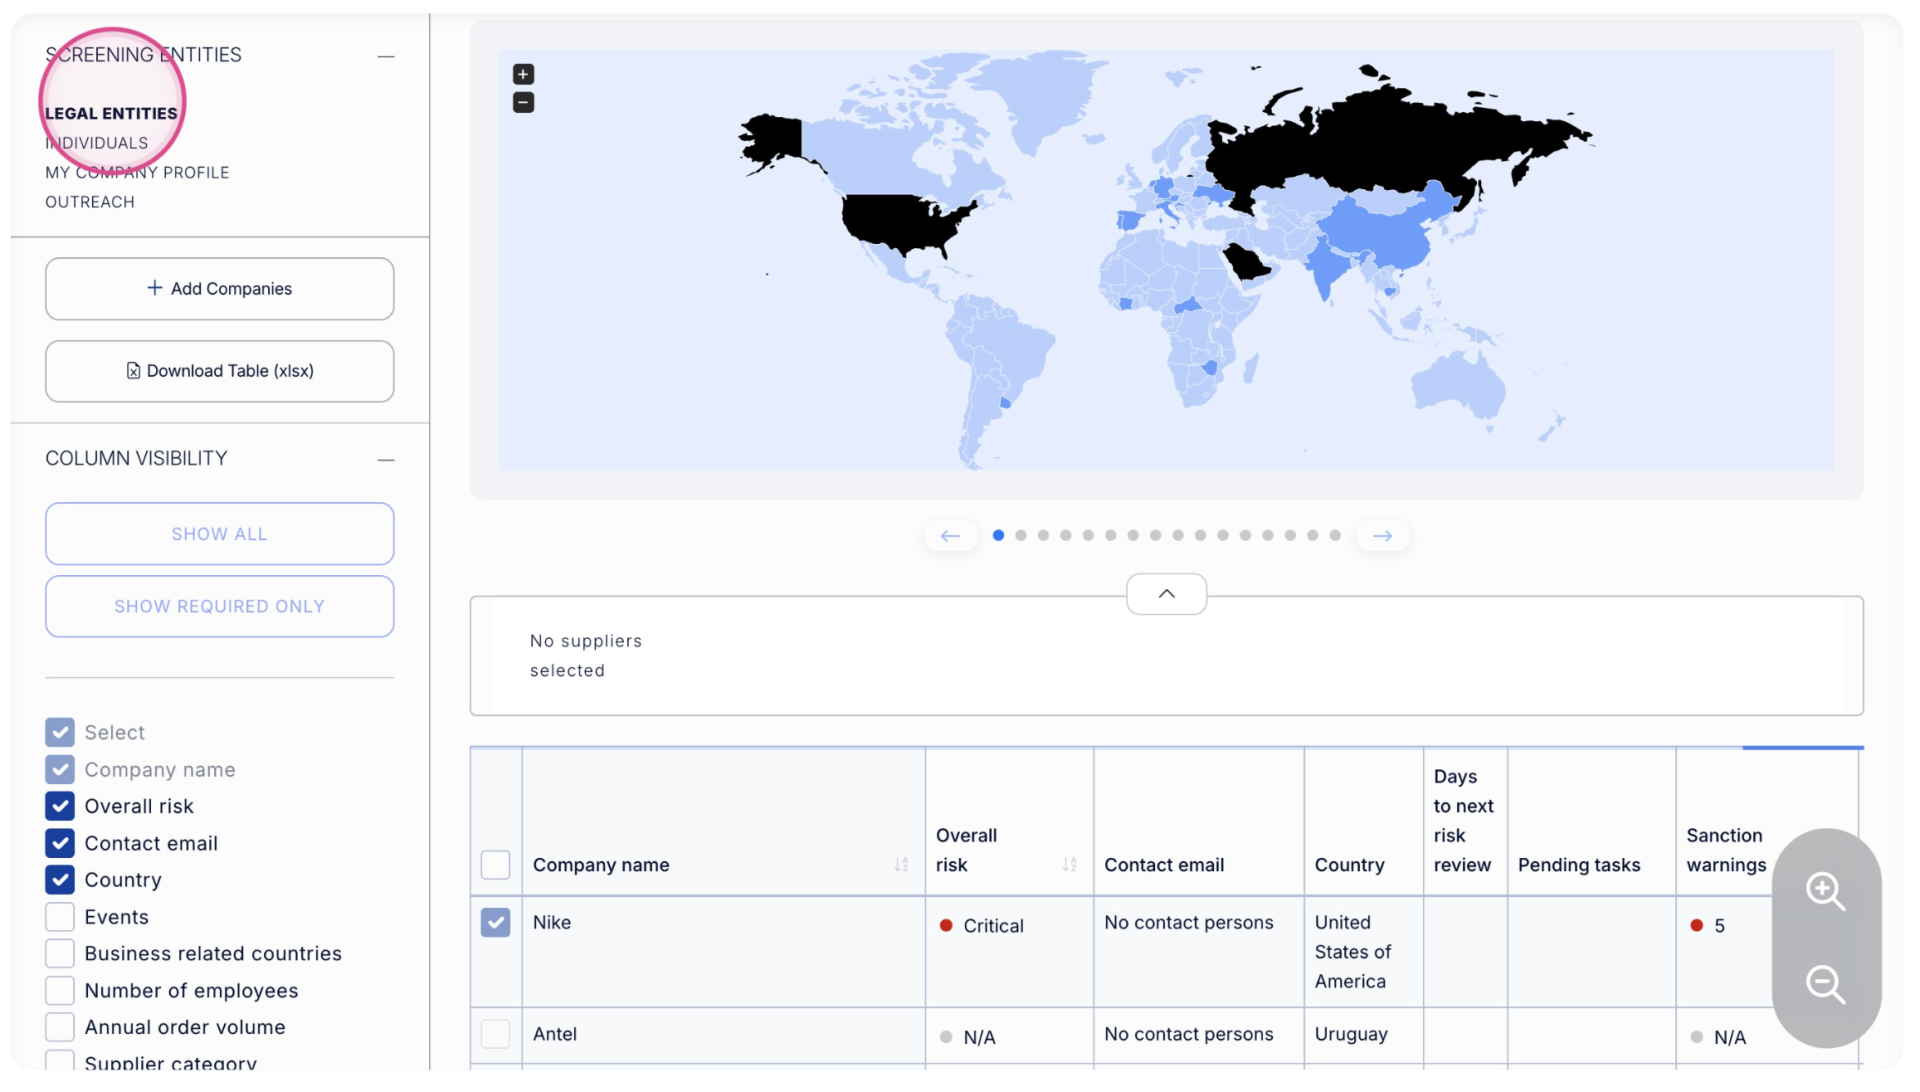
Aus diesem Grund sollte das Management von Drittparteirisiken nicht als einmalige Onboarding-Übung behandelt werden. Eine laufende Überwachung ermöglicht es Unternehmen, wesentliche Änderungen im Risikoprofil eines Partners zu erkennen, sobald sie auftreten. Tools wie QuickScreen360 unterstützen Batch-Onboarding und automatisierte Warnungen, wodurch es für KMU operativ machbar wird, mehrere Partner zu überwachen und Benachrichtigungen zu erhalten, wenn sich relevante Risikoindikatoren ändern.
In der Praxis verschiebt dies die Prüfung von einer statischen Kontrolle zu einem kontinuierlicheren Überwachungsprozess und hilft KMU, den Überblick über ihr Netzwerk an Geschäftspartnern zu behalten, ohne die Infrastruktur eines großen Konzern-Compliance-Teams zu benötigen.
KI-gestützte Drittpartei-Risikobewertung
Erschwingliche und skalierbare Risikoprüfung
QuickScreen360 wurde speziell entwickelt, um strukturierte Drittpartei-Risikoprüfungen im großen Maßstab kommerziell realisierbar zu machen. Es prüft Partner gegen globale Sanktionslisten, Ausschluss- und Sperrdatenbanken, Verzeichnisse politisch exponierter Personen, Indikatoren für Antikorruption und Finanzkriminalität sowie Signale zu Menschenrechten und Umwelt. Anstatt fragmentierte Rohdaten zu präsentieren, nutzt es KI-gestützte Filterung, um Fehlalarme zu reduzieren und bedeutsame Risiken in einem konsolidierten Bericht hervorzuheben.
Anstatt mehrere Quellen manuell zu durchsuchen und verstreute Ergebnisse zu interpretieren, erhalten Nutzer priorisierte Erkenntnisse, die eine schnellere und sicherere Entscheidungsfindung unterstützen.
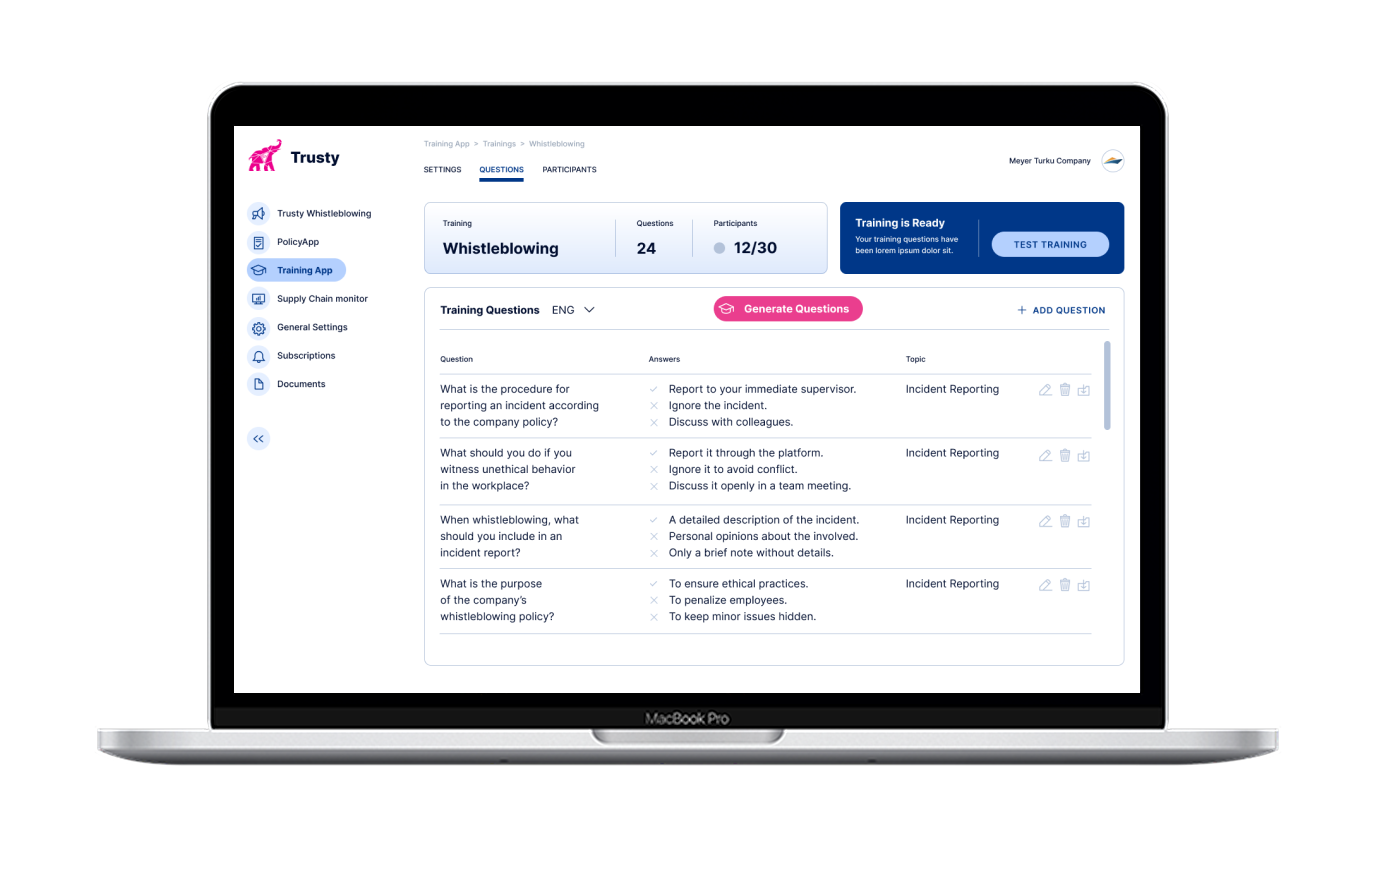
Ebenso wichtig ist, dass die Prüfung nicht mit einem Bericht endet. Wenn ein Risikoindikator auftritt, ermöglicht die Plattform Folgemaßnahmen. Sie können den Partner kontaktieren, Fragebögen versenden, Unterlagen anfordern und Richtlinien oder KI-generierte Schulungsmaterialien direkt an ihn verteilen. So wird aus einer passiven Kontrolle ein aktiver Risikomanagement-Workflow.
Jede Prüfung erzeugt zeitgestempelte, quellenverknüpfte, exportierbare Berichte.
Prüfung gegen kritische Risikoindikatoren
✔ Globale Sanktionslisten
✔ Ausschluss- und Sperrlisten
✔ PEP-Datenbanken
✔ Menschenrechtsindikatoren
✔ Umweltindikatoren
✔ Signale für Antikorruption und Finanzkriminalität
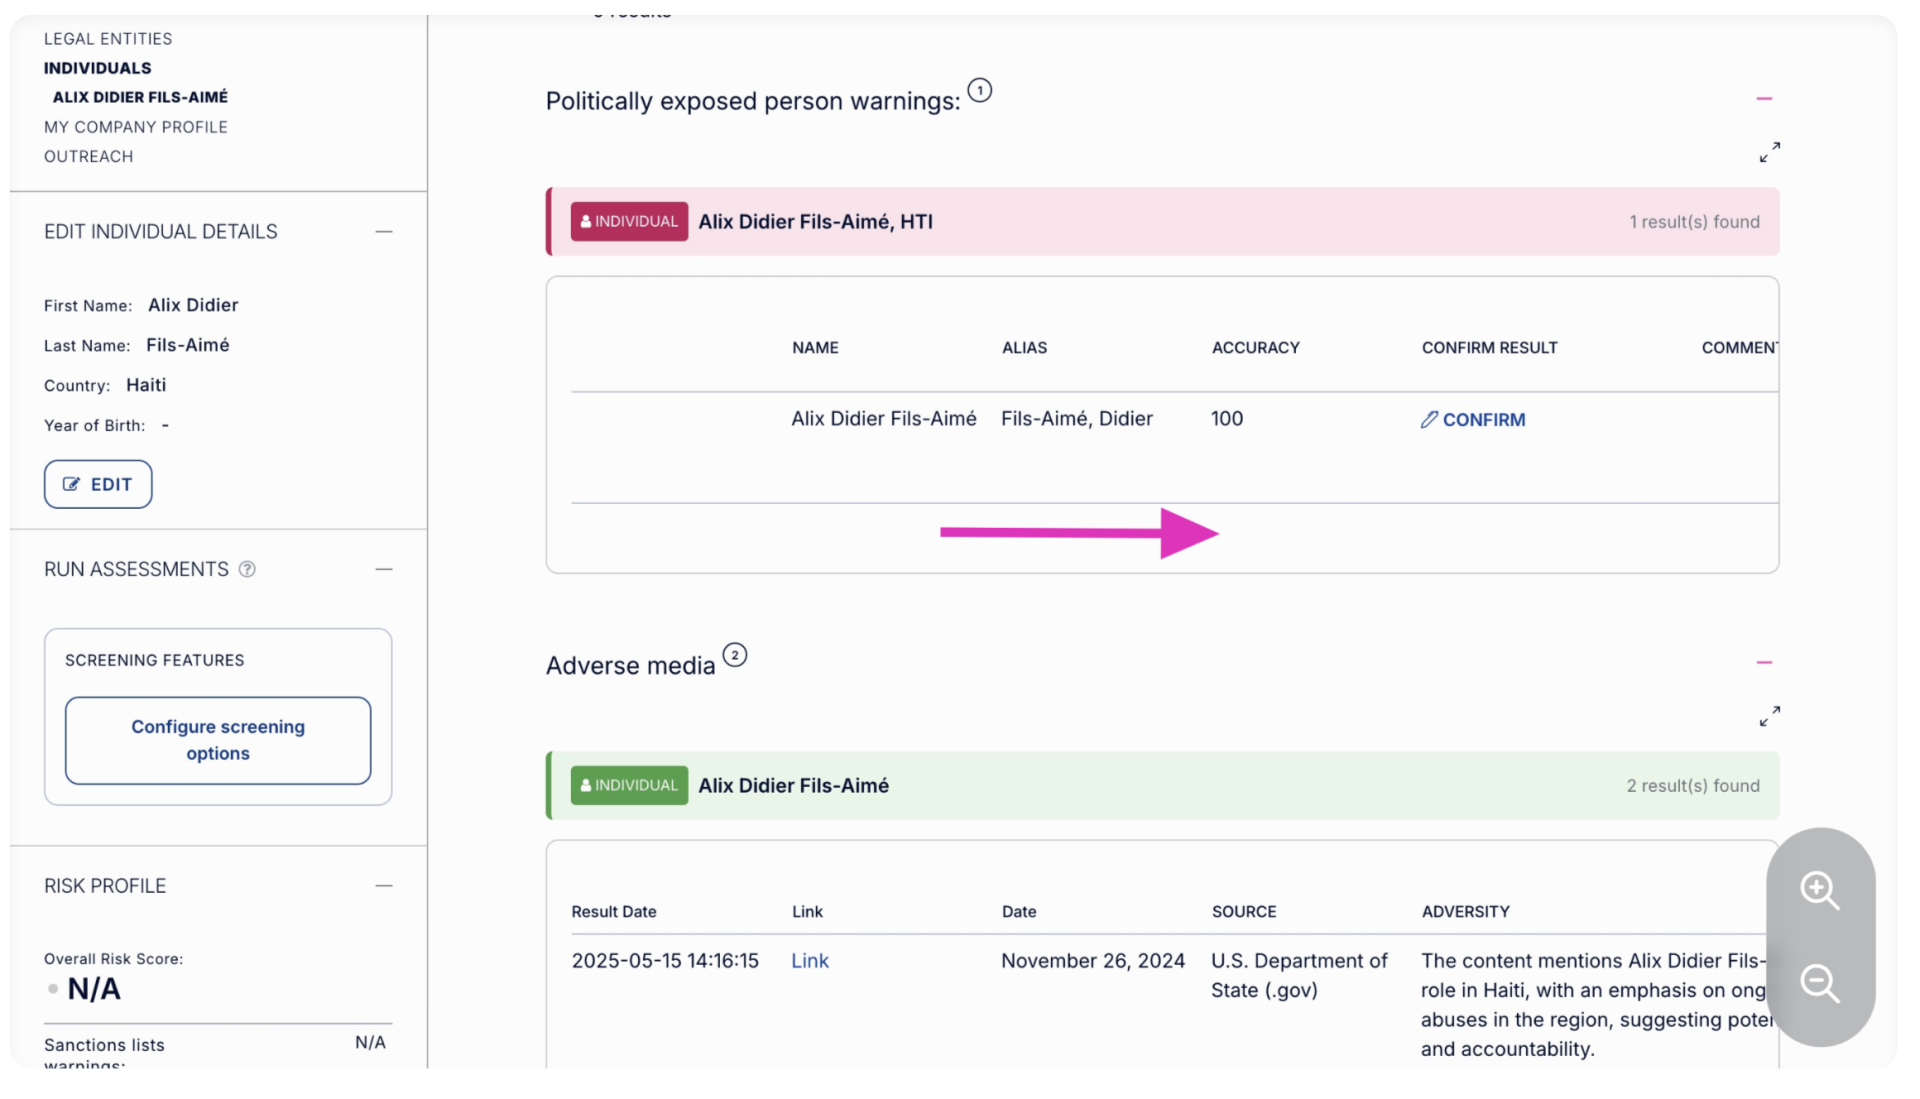
Reduzierung von Fehlalarmen durch KI-Filterung
Anstatt Nutzer mit Rohdaten zu überfordern, hilft die KI-Filterung, Rauschen zu reduzieren und bedeutsame Signale zu priorisieren. Dies verbessert die Klarheit und Entscheidungsfindung.
Folgemaßnahmen einleiten
✔ Fragebögen versenden
✔ Dokumentation anfordern
✔ Richtlinien verteilen
✔ KI-generierte Schulungen oder Zertifizierungen bereitstellen
Effizient skalieren
✔ Batch-Onboarding vieler Partner
✔ Priorisierte Ergebnisse in Minuten erhalten
✔ Automatisierte laufende Überwachung mit Warnungen
Revisionssichere Nachweise aufbewahren
✔ Zeitgestempelte Ergebnisse
✔ Quellenverknüpfte Erkenntnisse
✔ Exportierbare Berichte
Entdecken Sie
Trusty QuickScreen360
Prüfen Sie Partner gegen globale Sanktionslisten, Ausschluss- und Sperrdatenbanken, Verzeichnisse politisch exponierter Personen, Indikatoren für Antikorruption und Finanzkriminalität sowie Signale zu Menschenrechten und Umwelt.
Häufig gestellte Fragen
Drittpartei-Risikomanagement für KMU ist der Prozess zur Identifizierung und Verwaltung rechtlicher, finanzieller und reputationsbezogener Risiken, die durch Lieferanten, Auftragnehmer, Distributoren und andere Geschäftspartner entstehen.
Es umfasst typischerweise die Prüfung von Partnern gegen Sanktionslisten, Datenbanken politisch exponierter Personen, Indikatoren für Finanzkriminalität und relevante ESG-Risikosignale. Ziel ist es, regulatorische Risiken zu vermeiden und das Unternehmen vor indirektem Fehlverhalten zu schützen.
Ja, kleine Unternehmen sollten Geschäftspartner prüfen, um die Exposition gegenüber Sanktionsverstößen, Korruptionsrisiken und Reputationsschäden zu reduzieren.
Aufsichtsbehörden, Banken und Unternehmenskunden erwarten zunehmend auch von KMU, dass sie angemessene Due Diligence nachweisen, bevor sie Dritte einbinden. Die Prüfung hilft zu zeigen, dass das Unternehmen verhältnismäßige Schritte zur Risikobewertung unternommen hat.
KMU prüfen Lieferanten auf Sanktionen, indem sie diese gegen globale Sanktionslisten abgleichen, die von den Vereinten Nationen, der EU, dem Vereinigten Königreich und den USA herausgegeben werden.
Dies kann manuell über offizielle Regierungsdatenbanken oder über Prüfsoftware erfolgen, die mehrere Sanktionslisten in einem einzigen durchsuchbaren System konsolidiert. Die Prüfung sollte dokumentiert und regelmäßig wiederholt werden.
Verhältnismäßige Due Diligence bedeutet, die Tiefe der Ermittlung an das Risikoniveau anzupassen, das ein Geschäftspartner darstellt.
Risikoarme inländische Lieferanten erfordern möglicherweise nur grundlegende Sanktions- und PEP-Prüfungen, während Partner mit höherem Risiko oder grenzüberschreitende Partner erweiterte Prüfungen, Analyse negativer Medienberichte und zusätzliche Dokumentation erfordern können. Das Ziel ist eine angemessene und risikobasierte Aufsicht, nicht maximale Ermittlung in jedem Fall.
Eine PEP-Prüfung identifiziert, ob ein Geschäftspartner oder dessen wirtschaftlich Berechtigte politisch exponierte Personen sind.
PEPs sind Personen, die prominente öffentliche Funktionen innehaben oder innehatten, wie z. B. Regierungsbeamte oder hochrangige Staatsvertreter. Aufgrund ihrer Position stellen sie ein erhöhtes Korruptions- und Bestechungsrisiko dar und können eine erweiterte Due Diligence erfordern.
Geschäftspartner sollten regelmäßig oder bei Änderung der Risikoexposition erneut geprüft werden.
Viele KMU führen als Grundlage eine jährliche erneute Prüfung durch. Partner mit höherem Risiko erfordern möglicherweise häufigere Prüfungen oder laufende Überwachung. Eine erneute Prüfung ist wichtig, da sich Sanktionslisten und negative Medienberichte nach dem Onboarding ändern können.
Prüfung ist eine anfängliche strukturierte Kontrolle gegen Sanktionslisten, PEP-Datenbanken und andere Risikoindikatoren. Due Diligence ist ein umfassenderer Ermittlungsprozess.
Prüfung identifiziert Warnsignale. Due Diligence umfasst tiefere Analysen, Dokumentenprüfung und Risikobewertung, wenn Warnsignale oder höhere Exposition eine weitere Überprüfung rechtfertigen.
KMU können erschwingliche Drittparteiprüfungen durchführen, indem sie risikobasierte Prozesse und skalierbare Prüftools verwenden, anstatt für jeden Partner vollständige Ermittlungsberichte in Auftrag zu geben.
Wer alle Partner einer Basisprüfung unterzieht und tiefere Ermittlungen Fällen mit höherem Risiko vorbehält, hält die Kosten im Griff und bleibt trotzdem nachvollziehbar.
Ja, ESG-Faktoren sind zunehmend Teil des Drittpartei-Risikomanagements.
Umweltkontroversen, Menschenrechtsprobleme und Governance-Versagen innerhalb eines Lieferantennetzwerks können reputationsbezogene und vertragliche Risiken schaffen. Viele Unternehmenskunden bewerten mittlerweile ESG-Exposition entlang ihrer Lieferketten.
Es gibt kein universelles Gesetz, das einen spezifischen Prüfprozess für alle KMU vorschreibt, aber Sanktionsgesetze verbieten Geschäfte mit gelisteten Personen und Organisationen.
KMU sind dafür verantwortlich sicherzustellen, dass sie nicht mit sanktionierten Parteien Geschäfte tätigen. Die Implementierung strukturierter Sanktionsprüfungen und die Aufbewahrung von Dokumentation helfen, angemessene Compliance nachzuweisen, wenn Aufsichtsbehörden oder Finanzinstitute Fragen stellen.